
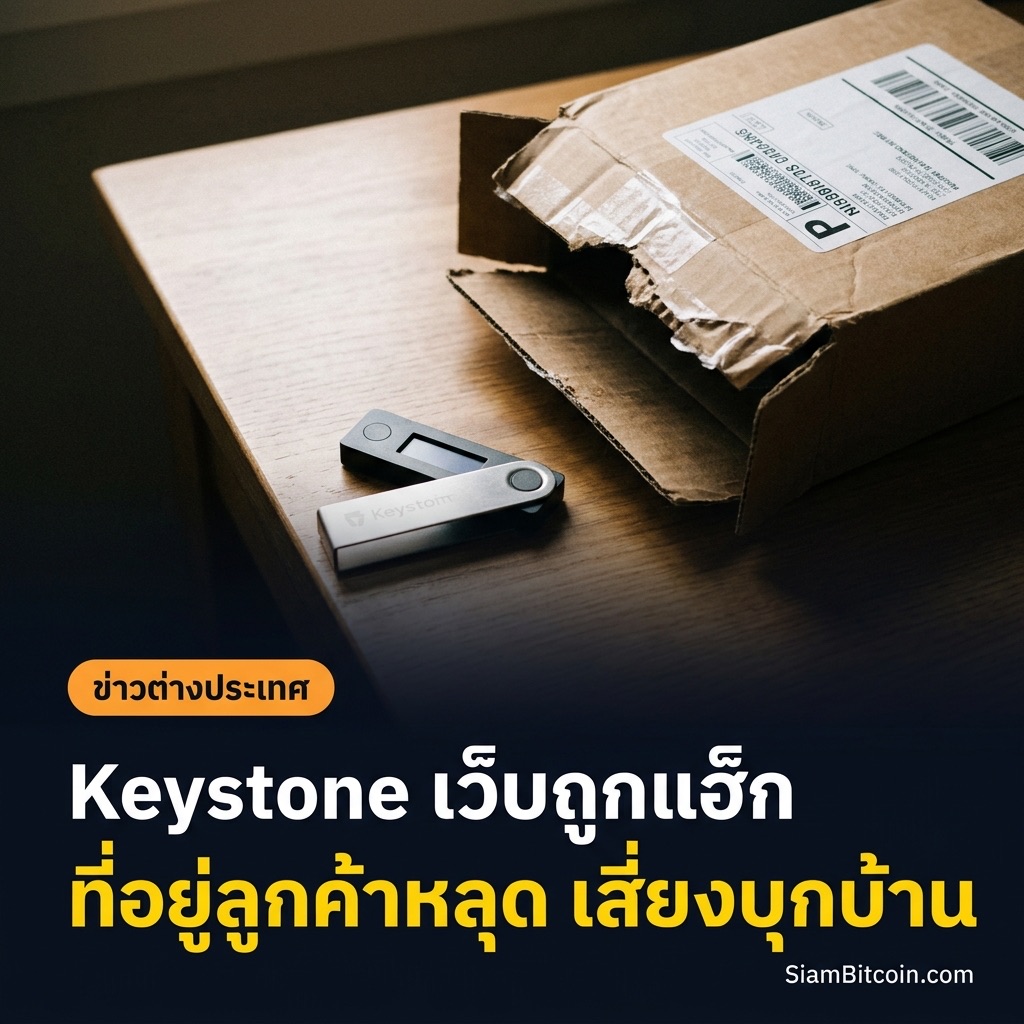
Keystone บริษัทผู้ผลิตกระเป๋าฮาร์ดแวร์เก็บคริปโต ประกาศเมื่อวันที่ 24 ตุลาคม 2026 ผ่านช่องทาง X ว่าเว็บไซต์ร้านค้าออนไลน์ของบริษัทถูกบุกรุก ข้อมูลลูกค้าประเภทชื่อ ที่อยู่จัดส่ง และรายละเอียดคำสั่งซื้อรั่วไหลออกไป นับเป็นผู้ผลิตกระเป๋าฮาร์ดแวร์รายล่าสุดที่เจอปัญหานี้ในปี 2026 ต่อจาก Trezor และ SafePal ที่โดนมาก่อนหน้า
📑 สารบัญ
ไทม์ไลน์เกิดอะไรขึ้น
ตามแถลงการณ์ของ Keystone ทางบริษัทตรวจพบการเข้าถึงเว็บไซต์โดยไม่ได้รับอนุญาตตั้งแต่วันที่ 20 ตุลาคม จากนั้นใช้เวลาตรวจสอบกิจกรรม API ร่วมกับ Shopify ซึ่งเป็นผู้ให้บริการระบบร้านค้าออนไลน์ของบริษัท ก่อนยืนยันในวันที่ 23 ตุลาคมว่ามีบุคคลที่สามเข้าถึงข้อมูลการจัดส่งของลูกค้าจริง และประกาศต่อสาธารณะในวันที่ 24 ตุลาคมผ่านโพสต์ X ที่เปิดประโยคแรกว่า “We owe you an apology”
| วันที่ | เหตุการณ์ |
|---|---|
| 20 ต.ค. 2026 | ตรวจพบการเข้าถึงเว็บไซต์โดยไม่ได้รับอนุญาต |
| 23 ต.ค. 2026 | ยืนยันผ่านการตรวจสอบ API log กับ Shopify ว่าข้อมูลลูกค้าถูกดึงออกไปจริง |
| 24 ต.ค. 2026 | ประกาศต่อสาธารณะผ่าน X พร้อมขอโทษลูกค้า เริ่มส่งอีเมลแจ้งผู้ที่ได้รับผลกระทบ |
Keystone ยังไม่เปิดเผยจำนวนลูกค้าที่ได้รับผลกระทบ ช่วงเวลาของคำสั่งซื้อที่หลุด หรือเส้นทางที่ผู้โจมตีใช้เข้าถึงระบบ โดยระบุว่าจะมีรายงานละเอียดเพิ่มเติมตามมา บริษัทบอกว่าได้ปิดช่องทางที่ถูกเจาะ แก้ไขช่องโหว่ และเริ่มการสอบสวนภายในแล้ว
ข้อมูลอะไรรั่ว ข้อมูลอะไรปลอดภัย
จุดสำคัญที่ Keystone ย้ำคือข้อมูลที่หลุดมาจาก “ระบบร้านค้า” ไม่ใช่ “ตัวอุปกรณ์” ซึ่งเป็นหลักการที่ถูกต้องทางเทคนิค เพราะกระเป๋าฮาร์ดแวร์สร้างและเก็บ Private Key ในตัวชิปเท่านั้น ไม่เคยส่งออกไปให้ระบบร้านค้าหรือเซิร์ฟเวอร์ของบริษัทรับรู้
💀 ข้อมูลที่รั่วไหล
ชื่อลูกค้า, ข้อมูลติดต่อ (อีเมล/เบอร์โทร), ที่อยู่จัดส่ง, รายละเอียดคำสั่งซื้อ (รุ่นสินค้าที่ซื้อ + ราคาที่จ่าย)
✅ ข้อมูลที่ยังปลอดภัย (ตามที่บริษัทแจ้ง)
ข้อมูลบัตรเครดิต/ธนาคาร, Seed Phrase, Private Key, รหัสผ่านอุปกรณ์ — ไม่ได้อยู่ในระบบร้านค้าตั้งแต่ต้น จึงไม่ถูกดึงไปด้วย
ความเสี่ยงที่ตามมา — ฟิชชิ่งและ Wrench Attack
แม้เงินในกระเป๋าจะไม่ได้ถูกแฮกตรง แต่ข้อมูลที่หลุดอันตรายในแง่อื่น เพราะมันยืนยันว่า “คนนี้ถือคริปโตอยู่ และอยู่บ้านที่ไหน” Keystone เตือนลูกค้าให้ระวังมิจฉาชีพแอบอ้างเป็นบริษัท ติดต่อผ่านอีเมล โทรศัพท์ ข้อความ หรือแม้แต่จดหมายทางไปรษณีย์ โดยหลอกเสนอเงินคืน อุปกรณ์ใหม่ทดแทน หรือช่วยแก้ปัญหาคำสั่งซื้อ
- Keystone ย้ำว่าบริษัทจะไม่ขอ Seed Phrase หรือ Private Key จากลูกค้าเด็ดขาด
- Seed Phrase ห้ามกรอกในเว็บ/ฟอร์มใดๆ และห้ามใช้ Seed Phrase ที่มาพร้อมอุปกรณ์ที่ไม่ได้สั่งเอง
นักพัฒนาด้านความปลอดภัย Taylor Monahan (“Tay”) ชี้ว่าข้อมูลที่อยู่จัดส่งลักษณะนี้เปิดช่องให้เกิด “Wrench Attack” — การบังคับขู่เข็ญทางกายภาพเพื่อเอาคริปโตจากเจ้าของโดยตรง เพราะที่อยู่บ้านยืนยันทั้งตัวตนและว่าเจ้าของถือสินทรัพย์ดิจิทัลอยู่จริง แม้ยังไม่มีรายงานว่าข้อมูลชุดนี้ถูกนำไปใช้ก่อเหตุทางกายภาพแล้ว
เทรนด์ปี 2026 — ไม่ใช่รายแรก
เคส Keystone เกิดขึ้นในช่วงที่อุตสาหกรรมกระเป๋าฮาร์ดแวร์เจอปัญหาข้อมูลรั่วต่อเนื่องตลอดปี 2026 จุดร่วมของทุกเคสคือ “ตัวกระเป๋า/การเข้ารหัสไม่โดนเจาะ” แต่ระบบร้านค้า-โลจิสติกส์-แอดออนที่เชื่อมอยู่คือจุดอ่อน
| บริษัท | ช่องทางที่ถูกเจาะ | ผลกระทบ |
|---|---|---|
| Keystone (ต.ค. 2026) | เว็บไซต์ร้านค้า (Shopify) | ชื่อ-ที่อยู่-คำสั่งซื้อ (ยังไม่เปิดเผยจำนวน) |
| SafePal (ส.ค. 2026) | แอดออนระบบติดตามพัสดุ | ลูกค้า 39,798 ราย |
| Trezor (ส.ค.–ก.ย. 2026) | ผู้ให้บริการโลจิสติกส์ ShipMonk | เริ่มที่ 13,689 ราย ขยายเป็นหลายหมื่นราย |
| Ledger (2020, อ้างอิง) | ฐานข้อมูลลูกค้าเก่า | ที่อยู่หลุดราว 272,853 ราย |
มุมไทย
นักลงทุนไทยจำนวนไม่น้อยสั่งกระเป๋าฮาร์ดแวร์ยี่ห้อต่างประเทศอย่าง Keystone, Trezor, Ledger ผ่านเว็บไซต์ตรงหรือตัวแทนจำหน่าย โดยกรอกที่อยู่บ้านจริงเพื่อให้พัสดุส่งถึง ซึ่งเคสนี้เตือนว่าข้อมูลที่อยู่จัดส่งไม่ใช่เรื่องเล็ก หากซื้อผ่านเว็บไซต์ทางการของผู้ผลิตโดยตรง ควรพิจารณาใช้ที่ทำการไปรษณีย์หรือจุดรับพัสดุแทนที่อยู่บ้านจริงสำหรับการสั่งซื้ออุปกรณ์เก็บคริปโตในอนาคต และต้องระวังเป็นพิเศษหากมีอีเมลหรือข้อความอ้างว่าเป็น Keystone ติดต่อมาเป็นภาษาไทยหรือเสนอความช่วยเหลือที่ไม่ได้ร้องขอ เพราะไทยยังไม่มีกฎหมายคุ้มครองข้อมูลส่วนบุคคลที่บังคับบริษัทต่างชาติแจ้งเตือนผู้ใช้โดยตรงเหมือนบางประเทศในยุโรป
สิ่งที่ลูกค้า Keystone ควรทำตอนนี้
- ไม่ต้องรีเซ็ตอุปกรณ์ ไม่ต้องสร้าง Seed Phrase ใหม่ ไม่ต้องโยกเงิน — เหตุการณ์นี้ไม่กระทบตัวกระเป๋า
- ถือว่าทุกข้อความที่อ้างว่าเป็น Keystone เป็นของปลอมไว้ก่อน จนกว่าจะพิสูจน์ได้ตรงกันข้าม
- ห้ามคลิกลิงก์ ห้ามโทรกลับเบอร์ที่แนบมาในอีเมล/ข้อความ ให้เข้าเว็บไซต์ Keystone ด้วยการพิมพ์ URL เองเท่านั้น
- ห้ามกรอก Seed Phrase ลงอุปกรณ์ใหม่ที่ไม่ได้สั่งเอง แม้จะดูเหมือนของแท้จากบริษัท
- หากได้รับพัสดุ “อุปกรณ์ทดแทน” ที่ไม่ได้สั่ง ให้สงสัยว่าเป็นกลโกงทันที
- รอรายงานละเอียดฉบับเต็มจาก Keystone ก่อนตัดสินใจเพิ่มเติมใดๆ
คำถามที่พบบ่อย
ปลอดภัย ตามคำแถลงของบริษัท ข้อมูลที่หลุดมาจากระบบร้านค้าออนไลน์ ไม่ใช่ตัวอุปกรณ์หรือ Seed Phrase ซึ่งไม่เคยถูกส่งออกจากตัวเครื่องอยู่แล้ว
Keystone แจ้งว่าได้ส่งอีเมลแจ้งเตือนลูกค้าที่ได้รับผลกระทบแล้ว หากไม่ได้รับอีเมลแต่ไม่แน่ใจ ควรติดต่อฝ่ายซัพพอร์ตของบริษัทผ่านเว็บไซต์ทางการโดยตรง
คือการบังคับขู่เข็ญทางกายภาพ (เช่น บุกบ้าน ข่มขู่ ทำร้าย) เพื่อบีบให้เจ้าของคริปโตโอนเงินหรือเปิดเผย Seed Phrase โดยตรง เป็นความเสี่ยงที่มาจากการรู้ “ตัวตน + ที่อยู่ + การถือครองคริปโต” ของเป้าหมาย ไม่เกี่ยวกับการเจาะระบบทางเทคนิค
ที่มา: CryptoTicker, CryptoPotato และโพสต์ประกาศทางการของ Keystone บน X
 8:05
ข่าวคริปโตวันนี้ : อัปเดต BTC, XLM, BNB, SHIB: เท็กซัสซื้อบิตคอยน์ - ระวังภัย Shiba Inu โดนแฮก!
 7:57
วาฬ BTC ฟันกำไร 3 แสนล้าน! แฮกเกอร์สูบ 4,000 บิตคอยน์ แต่ทิ้ง "ข้อความลับ" คืนเงิน?
 11:51
Bitcoin & Ethereum ถึงจุดต่ำสุดในรอบ 3 ปี? | Wrench Attack พุ่ง 52 คดีในปี 2026! | 24072026
 2:47
ซื้อ Bitcoin ด้วยเงิน 10 บาท จะได้บิทคอยน์จำนวนเท่าไหร่ในปี 2024 ? #bitcoin #btc #bitkub
 88 ล้านดอลลาร์หายในพริบตา! แต่ Bitcoin ไม่ได้ถูกแฮก | Coldcard RNG Exploit
 ColdCard โดนแฮก! แล้ว Trezor Model One ยังปลอดภัยอยู่ไหม?
 Bitcoin ไม่ได้ถูกแฮก! เหมือนสร้างตู้เซฟแล้วลืมทำประตู | Coldcard RNG Exploit
 Bitcoin Pizzaday ประวัติศาสตร์ของ Btc พิซซ่าที่ใช้บิตคอยน์ซื้อ #BitcoinPizzaDay #เสาร์เศร้าเราดอย
 Gold Vs BTC ใครทำผลงานได้ดีกว่ากัน #bitcoin #ทอง #บิทคอยน์ #คริปโต #เทรดคริปโต
 มีเงินก้อน... อย่าเพิ่งถามคำถามนี้ ถ้าไม่อยากหมดตัว!