
Electrum กระเป๋าบิตคอยน์ยอดนิยมที่ใช้กันมานานกว่า 10 ปี ออกแพตช์ฉุกเฉินเวอร์ชัน 4.8.3 เมื่อวันที่ 24 ตุลาคม 2569 ปิดช่องโหว่ร้ายแรงที่เปิดให้เซิร์ฟเวอร์ปลอมหลอกผู้ใช้เซ็นธุรกรรมตอนกดเพิ่มค่าธรรมเนียม (RBF) จนเงินจริงไหลเข้ากระเป๋าแฮกเกอร์ มีผู้เสียเงินยืนยันแล้วอย่างน้อย 1 ราย
1) เซิร์ฟเวอร์ Electrum ที่เป็นอันตรายสามารถ “สวม” ธุรกรรมปลอมเข้าไปแทนธุรกรรมจริงที่ผู้ใช้เพิ่งส่งออก โดยไม่ตรวจลายเซ็นก่อนแสดงผล
2) ถ้าผู้ใช้กดเพิ่มค่าธรรมเนียมแบบ RBF ทับธุรกรรมปลอมนั้น จะกลายเป็นเซ็นโอนเงินจริงให้แฮกเกอร์ทันที
3) ทีม Electrum แก้แล้วในเวอร์ชัน 4.8.3 (24 ต.ค. 2569) ผู้ใช้ทุกคนต้องอัปเดตด่วน โดยเฉพาะคนที่ต่อเซิร์ฟเวอร์สาธารณะ
📑 สารบัญ
ช่องโหว่คืออะไร เซิร์ฟเวอร์ปลอมหลอกยังไง
Electrum เป็น “light wallet” ที่ไม่ได้เก็บสำเนาบล็อกเชนทั้งหมดไว้เอง แต่พึ่งพาเซิร์ฟเวอร์ภายนอกส่งข้อมูลประวัติธุรกรรมและช่วยกระจายธุรกรรม (broadcast) ให้ ปัญหาคือไคลเอนต์รุ่นก่อน 4.8.3 ไม่ตรวจลายเซ็นของธุรกรรมที่ยัง “ไม่ยืนยัน” (unconfirmed) ก่อนเอามาแสดงในประวัติ ช่องโหว่นี้มีเลขอ้างอิง GHSA-6jp4-8v48-cc5v
| ขั้นตอน | สิ่งที่เกิดขึ้น |
|---|---|
| 1. ผู้ใช้ส่งธุรกรรมจริง | ผู้ใช้ตรวจที่อยู่ปลายทางถูกต้อง แล้วกด Broadcast ส่งธุรกรรม (tx1) ออกไป |
| 2. เซิร์ฟเวอร์ปลอม “กลืน” ธุรกรรม | เซิร์ฟเวอร์ที่เป็นอันตรายไม่กระจาย tx1 ออกสู่เครือข่ายจริง แต่ยัดธุรกรรมปลอม (tx2) ที่เปลี่ยนที่อยู่ปลายทางเป็นของแฮกเกอร์ลงในประวัติของไคลเอนต์แทน |
| 3. ลายเซ็นปลอมไม่ถูกเช็ค | tx2 มีลายเซ็นไม่ถูกต้อง แต่ไคลเอนต์รุ่นเก่าไม่ตรวจสอบ จึงแสดงเป็นธุรกรรม “รอยืนยัน” ตามปกติ |
| 4. ผู้ใช้กด RBF เพิ่มค่าธรรมเนียม | เข้าใจว่ากำลังเร่งธุรกรรมของตัวเอง แต่จริงๆ คือเซ็นต์ธุรกรรม tx2 ของแฮกเกอร์ซ้ำด้วยค่าธรรมเนียมที่สูงขึ้น เท่ากับยืนยันโอนเงินจริงให้แฮกเกอร์ |
- แฮกเกอร์สุ่มสร้างที่อยู่ปลายทางให้ 4 ตัวอักษรสุดท้ายตรงกับที่อยู่จริง — เหลือบดูผ่านๆ จะดูเหมือนถูกต้อง
- บางเคสตั้งค่าธรรมเนียมธุรกรรมปลอมไว้ที่ 0 เพื่อ “ยั่ว” ให้เหยื่อกดเพิ่มค่าธรรมเนียมเอง
ไทม์ไลน์ จากรายงานแรกถึงแพตช์
| วันที่ 2569 | เหตุการณ์ |
|---|---|
| 11 ต.ค. | ผู้ใช้รายแรก (dannydeezy) แจ้งทีม Electrum แบบส่วนตัวว่าเจอธุรกรรมในประวัติไม่ตรงกับที่ส่งไปจริง แต่ตอนนั้นยังไม่รู้ว่าเกี่ยวกับการกด RBF |
| 18 ต.ค. | ผู้ใช้รายที่สอง (Raju-K12) แจ้งว่าเสียเงินจริงหลังกดเพิ่มค่าธรรมเนียม ทำให้ทีมงานยืนยันเส้นทางการโจมตีชัดเจน |
| 23 ต.ค. | ทีม Electrum ปิดช่องโหว่ในโค้ด แท็กเวอร์ชัน 4.8.3 |
| 24 ต.ค. | ปล่อยไฟล์ติดตั้ง 4.8.3 และเปิดเผยช่องโหว่ต่อสาธารณะพร้อมกัน |
แพตช์ 4.8.3 แก้ด้วยการให้ไคลเอนต์ตรวจลายเซ็นของธุรกรรมที่เกี่ยวกับกระเป๋าตัวเอง (is_mine inputs) ก่อนบันทึกเข้าประวัติ ธุรกรรมปลอมที่ลายเซ็นไม่ถูกต้องจะถูกปัดตกตั้งแต่ต้น (ที่มา: Bitcoin.com News)
ใครเสี่ยง ใครปลอดภัย
⚠️ กลุ่มเสี่ยง
ผู้ใช้ Electrum รุ่นก่อน 4.8.3 ที่ต่อเซิร์ฟเวอร์สาธารณะแบบสุ่ม (ค่าเริ่มต้นของโปรแกรม) โดยเฉพาะคนที่มีพฤติกรรมกดเพิ่มค่าธรรมเนียมธุรกรรมที่ค้างอยู่บ่อยๆ
🛡️ กลุ่มที่ไม่กระทบ
ผู้ใช้ที่ต่อเซิร์ฟเวอร์ของตัวเองหรือเซิร์ฟเวอร์ที่เชื่อถือได้ (self-hosted) ไม่เจอการโจมตีรูปแบบนี้ เพราะต้นตอคือเซิร์ฟเวอร์ที่เป็นอันตรายโดยเฉพาะ
มุมนักลงทุนไทย
Electrum เป็นหนึ่งในกระเป๋า self-custody ที่สายเก็บเหรียญระยะยาวในไทยใช้กันมานาน เพราะรองรับฮาร์ดแวร์วอลเล็ตอย่าง Trezor และตั้งค่า multisig ได้ละเอียด ประเทศไทยไม่มีหน่วยงานกำกับดูแลซอฟต์แวร์กระเป๋าเงินแบบ non-custodial โดยตรง (ก.ล.ต. ดูแลเฉพาะผู้ประกอบธุรกิจสินทรัพย์ดิจิทัลที่มีใบอนุญาต) ความปลอดภัยของเงินจึงอยู่ที่ผู้ใช้เองทั้งหมด เคสนี้ย้ำบทเรียนเดิม — เวลาเพิ่มค่าธรรมเนียมธุรกรรมด้วย RBF ต้องเทียบที่อยู่ปลายทางกับที่บันทึกไว้แบบเต็มสาย ไม่ใช่เหลือบดูแค่ 4 ตัวท้าย และถ้าเป็นไปได้ควรตั้งเซิร์ฟเวอร์ Electrum ของตัวเอง (self-hosted) เพื่อตัดความเสี่ยงจากเซิร์ฟเวอร์สาธารณะไปเลย
- อัปเดต Electrum เป็น 4.8.3 ทันที — โหลดจาก electrum.org เท่านั้น แล้วเช็ค GPG signature ก่อนติดตั้ง
- ก่อนเซ็นธุรกรรมใดๆ (โดยเฉพาะตอนกด RBF/เพิ่มค่าธรรมเนียม) ให้เทียบที่อยู่ปลายทางแบบเต็มทุกตัวอักษร ไม่ใช่แค่ 4 ตัวท้าย
- ถ้าเป็นไปได้ ต่อเซิร์ฟเวอร์ Electrum ของตัวเอง (self-hosted) แทนเซิร์ฟเวอร์สาธารณะที่สุ่มต่อ
- ถ้าเคยเจอธุรกรรมในประวัติที่ดูแปลกหรือยอดไม่ตรง อย่ากดอะไรเพิ่ม ให้ปิดโปรแกรมแล้วอัปเดตก่อน
คำถามที่พบบ่อย
ต้องอัปเดต Electrum หรือไม่ ถ้าไม่เคยกด RBF เลย
ควรอัปเดตอยู่ดี เพราะช่องโหว่นี้อยู่ในวิธีที่ไคลเอนต์แสดงธุรกรรมที่ยังไม่ยืนยันทั้งหมด ไม่ใช่เฉพาะตอนกด RBF — การอัปเดตเป็น 4.8.3 ปิดช่องให้เซิร์ฟเวอร์ปลอมยัดธุรกรรมเข้าประวัติตั้งแต่ต้นทาง
ใช้เซิร์ฟเวอร์ของ Electrum เองที่มาให้เลือกในโปรแกรม ปลอดภัยไหม
เซิร์ฟเวอร์สาธารณะที่มาให้เลือกส่วนใหญ่ไม่มีปัญหา แต่ตามดีไซน์ของ Electrum ผู้ใช้ต้อง “เชื่อใจ” เซิร์ฟเวอร์ที่เลือกต่อในระดับหนึ่งเสมอ เคสนี้เกิดจากมีเซิร์ฟเวอร์เป็นอันตรายแทรกอยู่ในเครือข่าย การอัปเดตเวอร์ชันช่วยปิดช่องโหว่ไม่ว่าจะต่อเซิร์ฟเวอร์ไหนก็ตาม
ถ้าเสียเงินไปแล้วจากช่องโหว่นี้ ขอเงินคืนได้ไหม
ไม่ได้ ธุรกรรมบิตคอยน์ยืนยันแล้วย้อนกลับไม่ได้ และ Electrum เป็นซอฟต์แวร์โอเพนซอร์สไม่มีกองทุนชดเชยผู้ใช้ ทีมงานยืนยันแค่ว่ามีผู้เสียเงินจริงอย่างน้อย 1 รายและได้ปิดช่องโหว่แล้วเท่านั้น
ที่มา: GitHub Security Advisory (Electrum), Bitcoin.com News
 19:24
อันตราย!! BTC ระวังลงหลุด 70,000$!! วิเคราะห์กราฟอิเลียตเวฟบิทคอยน์ Bitcoin Elliott Wave
 13:39
BTC ทำแบบนี้ล้านเหรียญเป็นไปได้!! และช่วงโอกาสที่เหมาะสม วิเคราะห์กราฟบิทคอยน์ Bitcoin
 2:47
ซื้อ Bitcoin ด้วยเงิน 10 บาท จะได้บิทคอยน์จำนวนเท่าไหร่ในปี 2024 ? #bitcoin #btc #bitkub
 8:05
ข่าวคริปโตวันนี้ : อัปเดต BTC, XLM, BNB, SHIB: เท็กซัสซื้อบิตคอยน์ - ระวังภัย Shiba Inu โดนแฮก!
 Bitcoin Pizzaday ประวัติศาสตร์ของ Btc พิซซ่าที่ใช้บิตคอยน์ซื้อ #BitcoinPizzaDay #เสาร์เศร้าเราดอย
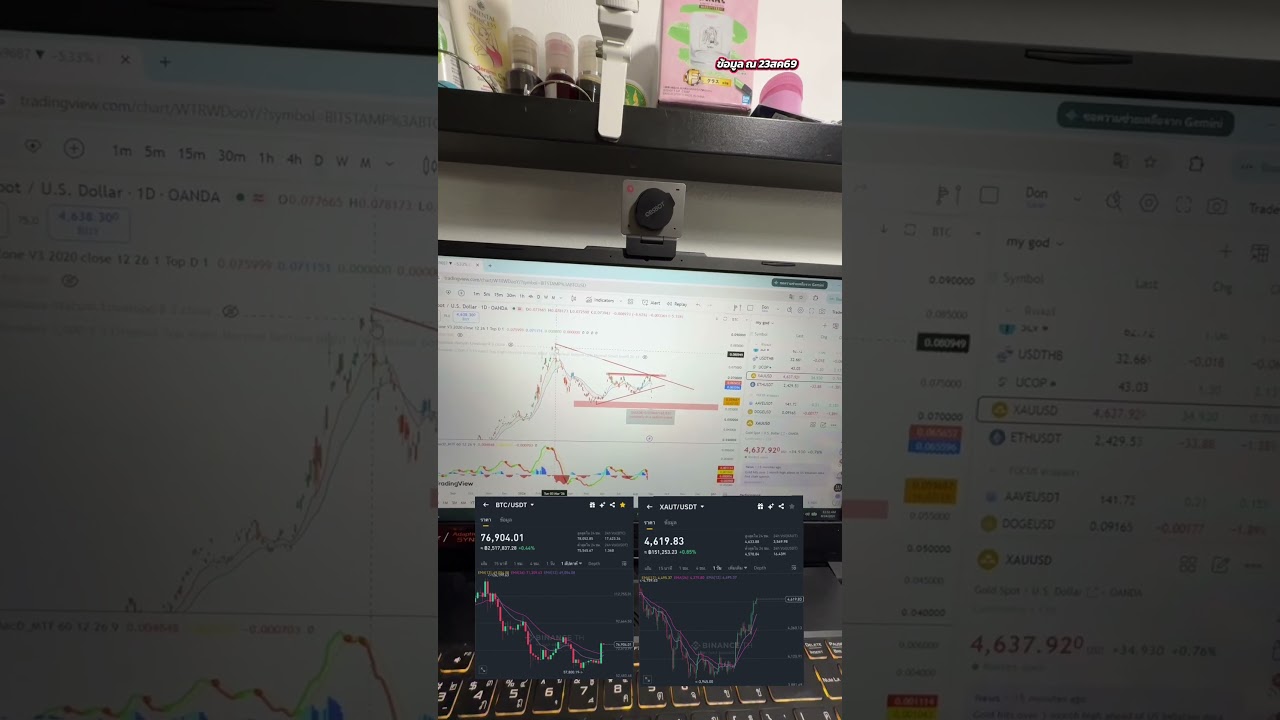 Gold Vs BTC ใครทำผลงานได้ดีกว่ากัน #bitcoin #ทอง #บิทคอยน์ #คริปโต #เทรดคริปโต
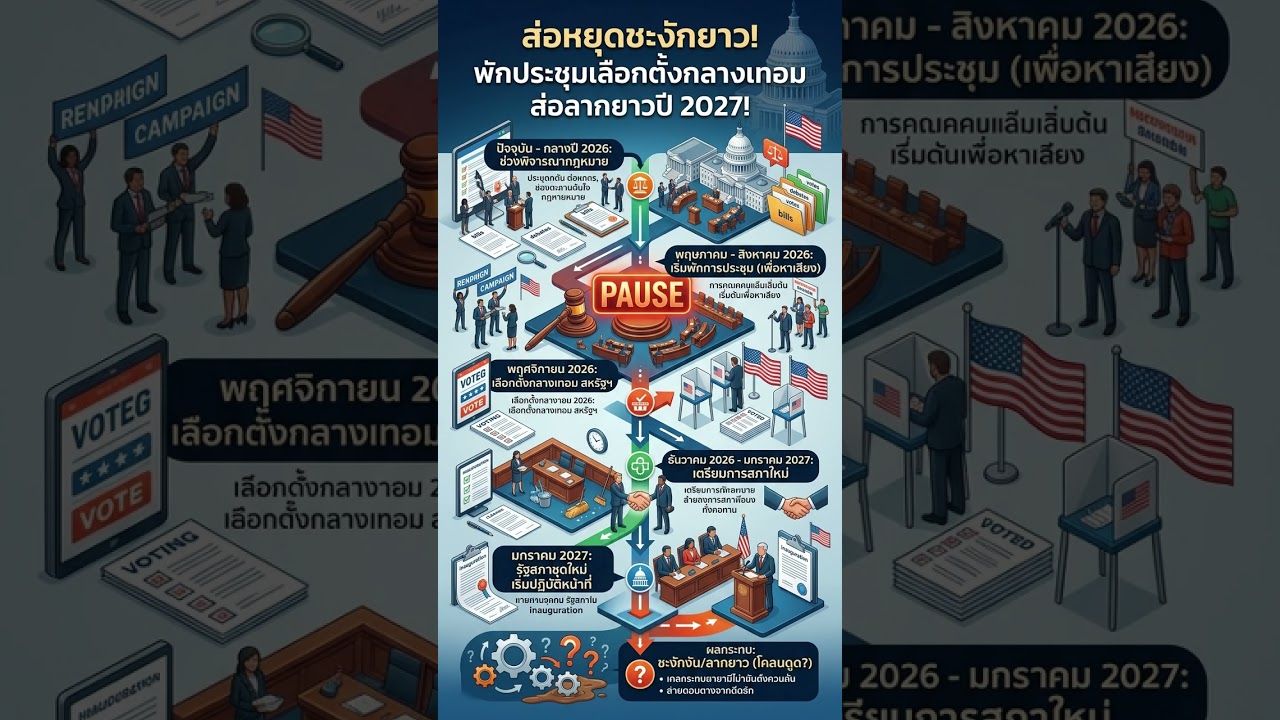 วุฒิสภาสหรัฐฯ โหวตคว่ำ CLARITY Act! บิตคอยน์ดิ่งหลุด 75,000$ - กฎหมายคริปโตส่อชะงักยาว!
 Bitcoin ATM แลกบิทคอยน์ผ่านตู้กดเงินที่ปราก สะดวกมากครับ แต่อัตราแลกเปลี่ยนไม่ได้ดีมากครับ
 Bitcoin ATM แลกบิทคอยน์ผ่านตู้กดเงินที่ Czech Republic
 Giga Chad แห่งคริปโต El Salvador ใช้ภูเขาไฟขุด Bitcoin และซื้อวันละ 1 BTC #gigachad