
9 ต.ค. 2569 Ledger แถลงสอบกรณีลูกค้าเอเชียตะวันออกเฉียงใต้เงินหายจากกระเป๋าฮาร์ดแวร์กว่า 86 ล้านดอลลาร์ ย้อนไปก่อนหน้านั้นในเดือนกันยายน Trezor ก็เพิ่งเตือนอีเมลปลอมอ้าง “ช่องโหว่ชิป STM32” หลอกให้เหยื่อคลิกลิงก์ — สองเคสนี้ต่างสาเหตุกันคนละแบบ แต่มี กฎเหล็กข้อเดียว ที่ถ้ารู้ไว้ จะกันเงินหายได้ทั้งสองเคสและเคสที่จะเกิดตามมาอีกในอนาคต บทความนี้สอนกฎนั้น พร้อมวิธีอัปเดตเฟิร์มแวร์ที่ถูกต้องจริงทั้ง Ledger และ Trezor
📑 สารบัญ
- ทำไมเรื่องนี้ร้อนตอนนี้ — 2 เคสจริงในรอบ 1 เดือน
- กฎเหล็กข้อเดียวที่กันได้ทุกเคส
- 4 ช่องทางที่มิจฉาชีพใช้หลอก พร้อมตัวอย่างจริง
- วิธีอัปเดตเฟิร์มแวร์ที่ถูกต้อง — ทำตามนี้เท่านั้น
- เช็กว่าเครื่อง/แอปเป็นของแท้ก่อนอัปเดต
- 7 สัญญาณที่บอกว่ากำลังเจอของปลอม
- พลาดกรอก Seed ไปแล้ว ทำอะไรก่อน
- เช็กลิสต์ก่อนกดอัปเดตทุกครั้ง
- คำถามที่พบบ่อย
- สรุป
ทำไมเรื่องนี้ร้อนตอนนี้ — 2 เคสจริงในรอบ 1 เดือน
กันยายน 2569 Trezor ออกประกาศด่วนว่าระบบผู้ให้บริการอีเมลบุคคลที่สามของบริษัทถูกแฮก แล้วถูกใช้ส่งอีเมลฟิชชิ่งหัวข้อ “Critical Security Alert: STM32 Entropy Vulnerability” ออกมาจากโดเมนอีเมลจริงของ Trezor เอง — อ่านรายละเอียดเต็มได้ใน ข่าว Trezor เตือนแฮกอีเมลบุคคลที่สาม
ต่อมา 9 ต.ค. 2569 Ledger แถลงสอบกรณีลูกค้าในเอเชียตะวันออกเฉียงใต้ที่ซื้อฮาร์ดแวร์วอลเล็ตจากผู้แทนจำหน่ายรายหนึ่งแล้วเงินหายรวมกว่า 86 ล้านดอลลาร์ ทฤษฎีหลักคือการดัดแปลงอุปกรณ์ตั้งแต่ขั้นตอนขนส่ง (supply-chain attack) — อ่านรายละเอียดเต็มได้ใน ข่าว Ledger สอบฮาร์ดแวร์วอลเล็ตรั่ว 86 ล้านดอลลาร์
กฎเหล็กข้อเดียวที่กันได้ทุกเคส
เหตุผลทางเทคนิคที่ทำให้กฎนี้ใช้ได้เสมอ: การอัปเดตเฟิร์มแวร์ที่ถูกต้องจริงเป็นการเขียนโค้ดที่เซ็นชื่อรับรองแล้ว (signed firmware) ลงในชิปของตัวเครื่อง — กุญแจส่วนตัวและ Seed Phrase ถูกเก็บไว้ในชิป Secure Element ที่ไม่เคยถูกส่งออกไปไหนระหว่างกระบวนการนี้ ไม่ว่าจะอัปเดตกี่ครั้งก็ตาม ดังนั้นไม่มีเหตุผลทางเทคนิคใดๆ ที่การอัปเดตเฟิร์มแวร์จะต้อง “ขอ” Seed Phrase จากคุณ — ถ้ามีใครหรือหน้าจอไหนขอ นั่นคือสัญญาณปลอม 100%
4 ช่องทางที่มิจฉาชีพใช้หลอก พร้อมตัวอย่างจริง
| ช่องทาง | ตัวอย่างที่เกิดจริง | จุดสังเกตว่าปลอม |
|---|---|---|
| 1. อีเมล | Trezor: อีเมลหัวข้อ “Critical Security Alert: STM32 Entropy Vulnerability” ส่งจากโดเมนจริงของ Trezor เพราะผู้ให้บริการอีเมลบุคคลที่สามถูกแฮก อ้างว่าชิป 1 ใน 4 เครื่องมีปัญหา ต้อง “ยืนยัน” ด่วน | เนื้อหาขอให้คลิกลิงก์แล้วกรอก Seed ที่ไหนก็ตามนอกตัวเครื่อง — แม้อีเมลจะมาจากโดเมนจริงก็ยังเป็นสแกมได้ ถ้าปลายทางขอ Seed |
| 2. จดหมายกระดาษ + QR Code | Ledger: จดหมายพิมพ์สวย มีโลโก้ เลขอ้างอิง อ้างอัปเดต “Quantum Resistance” ด่วน เซ็นชื่อ Charles Guillemet (CTO จริงของ Ledger) ตั้งเดดไลน์ปลอม สแกน QR แล้วพากรอก Seed 24 คำ | ข้อมูลที่อยู่ลูกค้าหลุดมาจากเหตุข้อมูลรั่วของผู้ให้บริการขนส่ง/อีคอมเมิร์ซบุคคลที่สาม — บริษัทจริงไม่ส่งจดหมายขอ Seed เด็ดขาด ไม่ว่าจะเซ็นชื่อใครก็ตาม |
| 3. โทรศัพท์ | คนร้ายเปิด Support Ticket ปลอมด้วยอีเมลเหยื่อก่อน ทำให้มีอีเมลยืนยันอัตโนมัติจากระบบจริงส่งเข้ามา แล้วโทรตามหลอกว่าเป็นทีมซัพพอร์ตที่ “กำลังช่วยกู้บัญชี” หรือสวมรอยพาร์ตเนอร์ (เช่น CoinCover ที่ทำงานกับ Ledger Recover) | บริษัทฮาร์ดแวร์วอลเล็ตไม่โทรหาลูกค้าก่อนไม่ว่ากรณีใด ถ้ามีคนโทรมาอ้างเป็นซัพพอร์ต ให้วางสายทันที |
| 4. มัลแวร์ฉีดหน้าปลอมเข้าแอปจริง | เฟรมเวิร์กมัลแวร์ “OkoBot” (โมดูล SeedHunter) แพร่ผ่านไฟล์ปลอมบน GitHub — ติดเครื่องแล้วรอจนเสียบฮาร์ดแวร์วอลเล็ต แล้วฉีดหน้า “กู้คืน Seed” ปลอมเข้าไปใน Ledger Live/Trezor Suite ของแท้ ที่ติดตั้งอยู่ในเครื่อง | แอปของแท้จะไม่มีหน้าจอขอกรอก Seed แบบไม่มีปี่มีขลุ่ย ถ้าเห็นแบบนั้นแม้ในแอปที่ติดตั้งมาถูกต้อง ให้ปิดทันทีและสแกนไวรัส |
วิธีอัปเดตเฟิร์มแวร์ที่ถูกต้อง — ทำตามนี้เท่านั้น
Ledger Live
เปิดแอป Ledger Live ที่โหลดจาก ledger.com เท่านั้น → เสียบเครื่อง ปลดล็อกด้วย PIN → ไปที่ “My Ledger” ระบบจะรัน Genuine Check อัตโนมัติ → ถ้ามีอัปเดต จะมีแจ้งเตือนในแอป → กด Update → ยืนยันบนหน้าจอตัวเครื่อง (ไม่ใช่หน้าจอคอม) → ห้ามถอดสายจนกว่าแอปแจ้งเสร็จสมบูรณ์
Trezor Suite
เปิด Trezor Suite (desktop app หรือเว็บที่ suite.trezor.io/web เท่านั้น) → เสียบเครื่อง ปลดล็อกด้วย PIN → ถ้ามีอัปเดต จะมีแบนเนอร์แจ้งที่ด้านบน หรือเช็คเองที่ Settings → Device → กด “Update now” → อ่านรายละเอียดเวอร์ชัน → เครื่องจะรีสตาร์ทเข้า bootloader mode → ยืนยันการติดตั้งบนหน้าจอตัวเครื่อง → ห้ามถอดสายจนกว่าเสร็จและเครื่องรีสตาร์ทกลับมาเอง
เช็กว่าเครื่อง/แอปเป็นของแท้ก่อนอัปเดต
ก่อนเริ่มตั้งค่าเครื่องใหม่ (ไม่ใช่แค่ตอนอัปเดต) ควรเช็คทั้งแอปและตัวเครื่องให้แน่ใจก่อน:
| สิ่งที่เช็ค | Ledger | Trezor |
|---|---|---|
| เช็คแอป/เครื่องของแท้ | Ledger Live รัน “Genuine Check” อัตโนมัติทุกครั้งที่เสียบเครื่อง — เข้า My Ledger จะเห็นข้อความ “Your device is genuine” | หน้าจอเครื่อง (Trusted Display) ต้องแสดงข้อมูลตรงกับที่เห็นในแอปทุกครั้ง ถ้าไม่ตรง = อย่าเชื่อ |
| กระดาษ Recovery Sheet ในกล่อง | ต้องเป็นกระดาษเปล่า ไม่มีคำเขียนไว้ล่วงหน้า — ถ้ามีคำแล้ว = เครื่องถูกตั้งค่ามาก่อน ห้ามใช้ ติดต่อซัพพอร์ตทันที | เดียวกัน — ต้องเปล่า ไม่มีคำเขียนไว้ล่วงหน้าเด็ดขาด |
| ซื้อจากที่ไหนปลอดภัยสุด | เว็บ ledger.com โดยตรง หรือผู้แทนจำหน่ายที่ยืนยันกับบริษัทแล้วว่าเป็นทางการ | เว็บ trezor.io โดยตรง หรือ reseller ที่ขึ้นทะเบียนทางการ |
7 สัญญาณที่บอกว่ากำลังเจอของปลอม
- มีคนขอให้ “ยืนยัน” หรือ “กู้คืน” ด้วยการพิมพ์ Seed Phrase ไม่ว่าจะที่ไหนก็ตามนอกตัวเครื่อง
- ข้อความใช้คำขู่/เร่งเวลา (เครื่องจะถูกปิดใช้งาน, บัญชีจะถูกระงับ, มีเดดไลน์ชัดเจนเป็นวัน)
- ได้รับการติดต่อก่อนโดยไม่ได้ขอ (อีเมล จดหมาย หรือโทรศัพท์ที่บริษัทเริ่มทักมาก่อน)
- ลิงก์ในอีเมล/จดหมาย/ข้อความพาไปหน้าเว็บที่ไม่ใช่โดเมนทางการ หรือแม้ URL จะดูคล้ายมากก็ควรพิมพ์เข้าเองแทนคลิก
- หน้าจอขอ Seed Phrase ปรากฏในแอปที่ไม่ได้คาดไว้ หรือจังหวะที่ไม่สมเหตุสมผล (เช่น ระหว่างใช้งานปกติ ไม่ได้กำลังกู้คืนเครื่อง)
- มีคนอ้างเป็นพาร์ตเนอร์บริษัท (เช่น บริการกู้คืน) โทรมาโดยที่คุณไม่ได้สมัครหรือขอใช้บริการนั้นไว้
- ได้รับ NFT/โทเคนที่ไม่ได้ขอ พร้อมคำเชิญให้ “claim รางวัล” ผ่านเว็บไซต์
พลาดกรอก Seed ไปแล้ว ทำอะไรก่อน
ย้ายเงินก่อน ไม่ต้องรอ
ถ้าพิมพ์ Seed Phrase ลงที่ไหนไปแล้วไม่ว่าจะที่ไหน ให้ถือว่า Seed นั้น “ตายแล้ว” ทันที — สร้างกระเป๋าใหม่บนเครื่องที่ยังไม่โดนแตะ (Seed ใหม่ทั้งหมด) แล้วย้ายเหรียญทั้งหมดออกจาก Seed เก่าโดยเร็วที่สุด เปลี่ยนรหัสผ่านไม่ช่วยอะไรถ้า Seed หลุดไปแล้ว
แจ้งบริษัทและเก็บหลักฐาน
แจ้ง [email protected] (Ledger) หรือรายงานผ่าน Chatbot Hal บนเว็บ trezor.io (Trezor) พร้อมแคปหน้าจออีเมล/จดหมาย/เบอร์ที่โทรมา — ช่วยให้บริษัทเตือนผู้ใช้รายอื่นได้
ถ้าเสียเงินจริง แจ้งตำรวจ
แจ้งความออนไลน์ที่ thaipoliceonline.go.th หรือโทร AOC 1441 — ขั้นตอนตามรอยเงินและแจ้งเหตุแบบละเอียด อ่านเพิ่มได้ใน วิธีรับมือ 60 นาทีแรกหลังกระเป๋าคริปโตถูกดูดเหรียญ
เช็กลิสต์ก่อนกดอัปเดตทุกครั้ง
- พิมพ์ URL บริษัท (ledger.com / trezor.io) เข้าเบราว์เซอร์เอง ไม่คลิกจากอีเมล จดหมาย หรือข้อความทัก
- เปิดแอปจัดการที่โหลดจากเว็บทางการเท่านั้น (Ledger Live / Trezor Suite)
- เช็ค Genuine Check (Ledger) หรือข้อมูลบนหน้าจอเครื่องตรงกับแอป (Trezor) ก่อนทำอะไรต่อ
- ไม่มีขั้นตอนไหนในกระบวนการอัปเดตที่ขอให้พิมพ์ Seed Phrase — ถ้ามีให้หยุดทันที
- ไม่รับโทรศัพท์ที่อ้างเป็นซัพพอร์ตบริษัทฮาร์ดแวร์วอลเล็ต วางสายทันทีไม่ว่าจะฟังดูน่าเชื่อแค่ไหน
- กระดาษ Recovery Sheet ในกล่องต้องเปล่าเสมอตอนแกะกล่องใหม่
- ถ้าซื้อจากร้านที่ไม่มั่นใจ 100% ว่าเป็นตัวแทนทางการ ให้สร้าง Seed ใหม่เองเสมอ ไม่ใช้ Seed ที่มาพร้อมเครื่อง
- มีคำสำรอง (Seed) เก็บออฟไลน์ไว้อยู่แล้วก่อนอัปเดตทุกครั้ง เผื่อกรณีหายากต้องกู้คืน
คำถามที่พบบ่อย
อัปเดตเฟิร์มแวร์แล้วเหรียญจะหายไหม?
ไม่หาย ถ้าทำผ่านแอปทางการและไม่มีขั้นตอนไหนขอ Seed Phrase กุญแจส่วนตัวอยู่ในชิป Secure Element ตลอดกระบวนการ แต่ควรมี Seed สำรองพร้อมอยู่แล้วเสมอก่อนอัปเดตทุกครั้ง เผื่อกรณีหายากที่เครื่องมีปัญหาระหว่างอัปเดตจนต้องกู้คืนใหม่
ซื้อฮาร์ดแวร์วอลเล็ตจากร้านในไทย/มาร์เก็ตเพลสออนไลน์เสี่ยงไหม?
เสี่ยงกว่าซื้อตรงจากเว็บบริษัท ตามเคส Ledger 86 ล้านดอลลาร์ที่ต้นตอสงสัยว่ามาจากผู้แทนจำหน่ายรายหนึ่ง ถ้าเลี่ยงไม่ได้ ให้เช็คกระดาษ Recovery Sheet ต้องเปล่า และสร้าง Seed ใหม่เองบนเครื่องทันทีที่แกะกล่อง ไม่ใช้ Seed ที่มีมาก่อนเด็ดขาด
Ledger หรือ Trezor จะโทรมาแจ้งปัญหาบัญชีจริงไหม?
ไม่มีทาง ทั้งสองบริษัทยืนยันชัดเจนว่าไม่เคยโทรหาลูกค้าก่อนไม่ว่ากรณีใด ถ้ามีคนโทรมาอ้างเป็นซัพพอร์ตหรือพาร์ตเนอร์บริษัท ให้วางสายทันที
อัปเดตเฟิร์มแวร์ผ่านมือถือได้ไหม?
ขึ้นกับรุ่น — Trezor ยืนยันว่าอัปเดตผ่าน iOS โดยตรงยังไม่รองรับ ต้องต่อกับคอมพิวเตอร์ผ่าน Trezor Suite desktop หรือเว็บแอปเท่านั้น ส่วน Ledger รองรับผ่านแอปมือถือ Ledger Live ได้บางรุ่น แต่หลักการเดียวกันคือต้องเป็นแอปทางการที่โหลดจากสโตร์จริงเท่านั้น
ถ้าได้รับอีเมลจากโดเมนจริงของบริษัทแต่เนื้อหาน่าสงสัย เชื่อได้ไหม?
เชื่อไม่ได้ — เคส Trezor เดือนกันยายน 2569 พิสูจน์ว่าแฮกเกอร์สามารถเจาะระบบผู้ให้บริการอีเมลบุคคลที่สามแล้วส่งอีเมลออกจากโดเมนจริงได้ ดังนั้นต้องใช้กฎเหล็ก (ไม่กรอก Seed นอกตัวเครื่อง) ตัดสิน ไม่ใช่ดูที่โดเมนผู้ส่งอย่างเดียว
สรุป
กฎเดียวจำไว้พอ
ไม่มีบริษัทไหนขอ Seed Phrase ทางอีเมล จดหมาย โทรศัพท์ หรือหน้าเว็บนอกตัวเครื่อง — กรอกได้แค่บนหน้าจอฮาร์ดแวร์วอลเล็ตเท่านั้น
อัปเดตผ่านแอปทางการเท่านั้น
พิมพ์ URL เองเสมอ (ledger.com / trezor.io) ไม่คลิกลิงก์จากข้อความที่ส่งมาหาคุณก่อน
เช็คของแท้ก่อนทุกครั้ง
Genuine Check (Ledger) / หน้าจอตรงกับแอป (Trezor) + กระดาษสำรองต้องเปล่าตอนแกะกล่องใหม่เสมอ
 12:22
สงครามกระเป๋าคริปโต Tangem ปะทะ Ledger & Trezor – เกมใหม่ของความปลอดภัย #trezor
 3:02
Trezor Safe 3 กระเป๋า Hardware Wallet ที่ผสานความปลอดภัยและความเรียบง่ายอย่างลงตัว! [Academy Review]
 4:22
ระวังผู้ใช้ Ledger Hardware Wallet จะถูกขโมยเงิน Crypto ด้วยวิธีการเก่าจัด ๆ
 8:26
Ledger Stax : Hardware Wallet ที่จะช่วยเก็บรักษาสินทรัพย์ดิจิทัลให้ปลอดภัย | ลองลงทุน
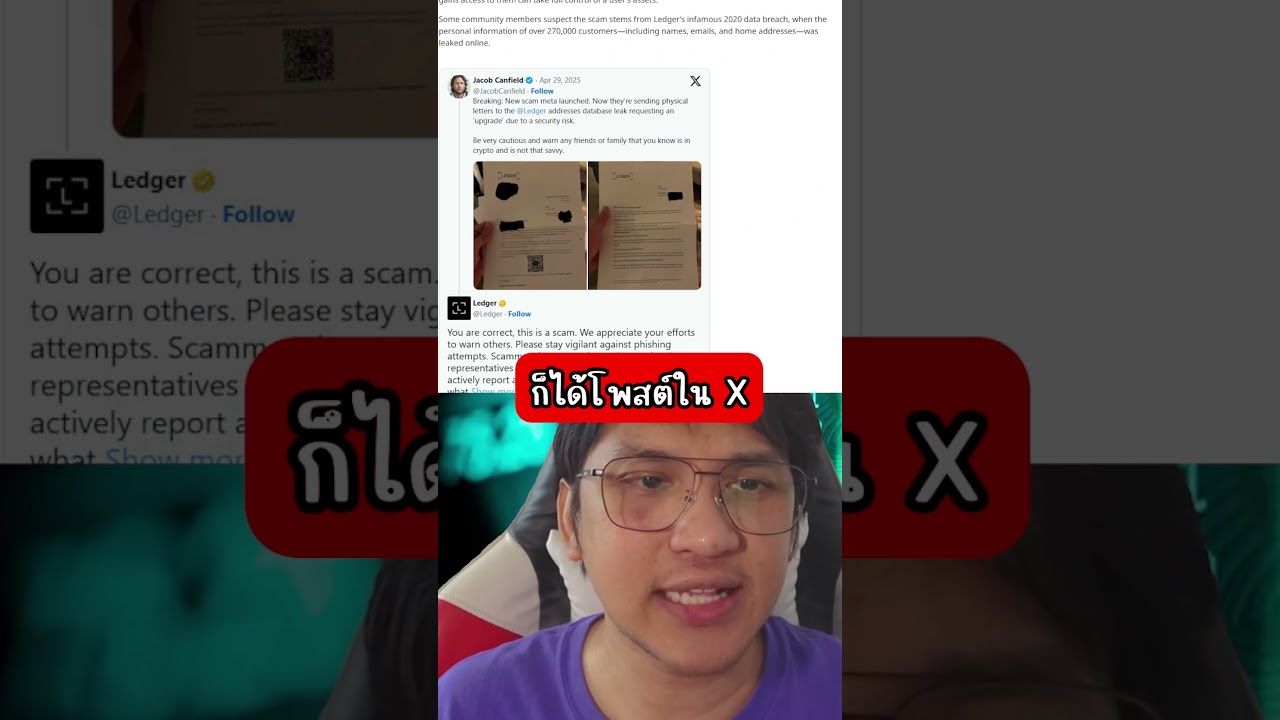 ขโมยเงินใน Ledger Wallet ด้วยวิธีแบบเก่าจัด
 Trezor Hardware wallet รุ่นไหนดี?
 ถ้า Hardware Wallet หาย อยากกู้คืนกระเป๋าทันที ทำยังไงดี?
 บัตรคริปโตใช้ง่าย Tangam Wallet ไม่ต้องจำ Seed พกพาสะดวก
 ColdCard โดนแฮก! แล้ว Trezor Model One ยังปลอดภัยอยู่ไหม?
 คริปโตล่าสุดวันนี้ Bitcoin ทิศทางจะชัดเมื่อไหร่? กระเป๋าSatoshi เคลื่อนไหว? #feecrypto#bicoin#crypto