
Bitcoin Core ทีมพัฒนาซอฟต์แวร์หลักของเครือข่าย Bitcoin เปิดเผยรายละเอียดช่องโหว่ความปลอดภัย 3 จุดเมื่อวันที่ 10 พฤศจิกายน 2569 โดยตัวที่ร้ายแรงที่สุดเคยทำให้โหนดขุด (mining node) ที่เจอเงื่อนไขเฉพาะ ไม่สามารถสร้างบล็อกใหม่ได้จนกว่าจะรีสตาร์ท ช่องโหว่ทั้งหมดถูกแพตช์ไปแล้วตั้งแต่เดือนตุลาคม 2568 และไม่มีรายงานว่าถูกนำไปใช้โจมตีจริง หรือทำให้เหรียญถูกขโมยแม้แต่บาทเดียว
1) Bitcoin Core เปิดเผย CVE-2025-62861 (ร้ายแรง), CVE-2025-62859 และ CVE-2025-62860 (ปานกลาง) หลังแพตช์เงียบไว้ตั้งแต่ ต.ค. 2568
2) ช่องโหว่ร้ายแรงเกิดจาก TRUC transaction eviction ตอน blockchain reorg ทำให้โหนดขุดสร้าง block template ไม่ผ่าน ต้องรีสตาร์ทเครื่อง
3) ไม่มีเหรียญถูกขโมย ไม่กระทบ consensus — แต่ผู้ดูแลโหนด/นักขุดที่ยังใช้เวอร์ชันเก่าควรอัปเดตเป็น Bitcoin Core 30.0, 29.2 หรือ 28.3 ทันที
📑 สารบัญ
ช่องโหว่ไหนร้ายแรงที่สุด?
ช่องโหว่ตัวหลักมีชื่อว่า CVE-2025-62861 ถูกจัดระดับ “High severity” กระทบ Bitcoin Core เวอร์ชัน 28.0-28.2 และ 29.0-29.1 ต้นเหตุมาจากฟีเจอร์ “sibling eviction” ที่ดูแลธุรกรรมแบบ TRUC (version 3 transactions ตาม BIP 431) ทำงานผิดพลาดช่วงที่เครือข่ายเกิด blockchain reorganization (การสลับสายบล็อกหลัก)
ปัญหาคือระบบดีด (evict) ธุรกรรมที่ถูกเรียกคืนเข้า mempool ออกไป แต่ดันทิ้งธุรกรรมลูกที่ยังพึ่งพาธุรกรรมนั้นไว้ในระบบ ทำให้ mempool มีข้อมูลขัดแย้งกันเอง ผลคือเมื่อนักขุดพยายามประกอบ block template ใหม่ ระบบตรวจสอบความถูกต้องจะ fail ทันที โหนดที่เจอปัญหานี้จะสร้างบล็อกใหม่ไม่ได้เลยจนกว่าจะรีสตาร์ท แม้ ASIC จะยังขุดต่อ (เพราะใช้ template เก่า) แต่จะพลาดค่าธรรมเนียมธุรกรรมที่ควรได้รับ
นักวิจัยด้านความปลอดภัย Niklas Goegge เป็นผู้รายงานช่องโหว่นี้ตั้งแต่ 26 กันยายน 2568 และนักพัฒนา Greg Sanders เขียนแพตช์แก้ไขเสร็จภายในไม่กี่วัน
อีก 2 ช่องโหว่ที่เจอพร้อมกัน
นอกจากช่องโหว่หลัก ทีม Bitcoin Core ยังเปิดเผยช่องโหว่ระดับ “Medium severity” อีก 2 ตัวในรอบเดียวกัน
| ช่องโหว่ | ระดับความเสี่ยง | ผลกระทบหลัก |
|---|---|---|
| CVE-2025-62861 | สูง (High) | นักขุดสร้างบล็อกใหม่ไม่ได้จนรีสตาร์ท |
| CVE-2025-62859 | ปานกลาง (Medium) | peer อันตรายหน่วงการโหลดบล็อกได้ไม่จำกัดเวลา |
| CVE-2025-62860 | ปานกลาง (Medium) | คอนเนกชัน Tor ได้สิทธิ์ trusted peer ผิดพลาด |
CVE-2025-62859 เกิดจาก peer ที่ประสงค์ร้ายสร้าง compact block พร้อมปลอมแปลงข้อมูล witness ของธุรกรรม ทำให้สามารถหน่วงการดาวน์โหลดบล็อกของโหนดเหยื่อได้นานไม่จำกัด ถ้าเงื่อนไขเครือข่ายเอื้อ (เช่น peer ที่ถูกเจาะคุม high-bandwidth connection อยู่) นักวิจัย Eugene Siegel รายงานเรื่องนี้ตั้งแต่เมษายน 2568
CVE-2025-62860 กระทบเฉพาะโหนดที่เปิดใช้ Tor ร่วมกับตั้งค่า -whitelist ชี้ไปยัง Tor daemon ของตัวเอง บั๊กนี้ทำให้คอนเนกชัน Tor ที่เข้ามาได้รับสิทธิ์ “trusted peer” ผิดเงื่อนไข ลดทอนการป้องกัน DoS และความเป็นส่วนตัวบางส่วน Bitcoin Core ระบุว่ามีโหนดที่เข้าถึงได้หลายพันตัวเข้าเกณฑ์เสี่ยง แต่การตั้งค่าเริ่มต้นมาตรฐานไม่ได้รับผลกระทบ
ทำไมเพิ่งเปิดเผยตอนนี้?
Bitcoin Core มีนโยบายปิดรายละเอียดทางเทคนิคของช่องโหว่ไว้จนกว่าเวอร์ชันสุดท้ายที่ได้รับผลกระทบจะ “End of Life” (หมดระยะซัพพอร์ต) เพื่อลดความเสี่ยงที่คนร้ายจะนำข้อมูลไปโจมตีโหนดที่ยังไม่อัปเดต สายซอฟต์แวร์ 29.x ซึ่งเป็นเวอร์ชันสุดท้ายที่ยังมีช่องโหว่ หมดระยะซัพพอร์ตไปเมื่อ 27 ตุลาคม 2569 ทีมจึงเปิดเผยรายละเอียดทั้งหมดในวันที่ 10 พฤศจิกายน ตามกำหนดเดิม
ไทม์ไลน์ทั้งหมด: รายงานช่องโหว่ 26 ก.ย. 2568 → แพตช์เสร็จ 2 ต.ค. 2568 → ปล่อย Bitcoin Core 30.0 พร้อมแพตช์ 10 ต.ค. 2568 → backport ไปเวอร์ชัน 29.2 และ 28.3 ตามมาในเดือนเดียวกัน → เปิดเผยรายละเอียดต่อสาธารณะ 10 พ.ย. 2569
คำถามที่พบบ่อย
A: ไม่ต้อง ช่องโหว่นี้กระทบเฉพาะโหนดขุด/โหนดที่รันซอฟต์แวร์เวอร์ชันเก่า ไม่กระทบ private key หรือเหรียญที่ถือในกระเป๋า/exchange
A: ไม่มี Bitcoin Core ยืนยันว่าไม่พบการนำช่องโหว่ทั้ง 3 ตัวไปใช้โจมตีจริง และไม่มีช่องโหว่ใดที่ทำให้เหรียญถูกสร้างเพิ่มหรือถูกขโมยได้
A: Bitcoin Core 30.0 ขึ้นไป หรือสาย LTS 29.2/28.3 ที่ได้แพตช์ครบแล้ว ตรวจสอบเวอร์ชันผ่านคำสั่ง
bitcoin-cli -version
ที่มา: Bitcoin Core Official Disclosure, Bitcoin.com News, CryptoBriefing
 19:24
อันตราย!! BTC ระวังลงหลุด 70,000$!! วิเคราะห์กราฟอิเลียตเวฟบิทคอยน์ Bitcoin Elliott Wave
 13:39
BTC ทำแบบนี้ล้านเหรียญเป็นไปได้!! และช่วงโอกาสที่เหมาะสม วิเคราะห์กราฟบิทคอยน์ Bitcoin
 9:43
อาบน้ำแล้วรวย? เครื่องทำน้ำอุ่นขุด Bitcoin 🛁 + จุดจบราชินีนักต้มตุ๋น 6 หมื่น BTC!
 2:48
Bitcoin Halving รางวัลลดครึ่ง แต่ค่าไฟไม่ลด! นักขุดอยู่รอดอย่างไร?
 Bitcoin Pizzaday ประวัติศาสตร์ของ Btc พิซซ่าที่ใช้บิตคอยน์ซื้อ #BitcoinPizzaDay #เสาร์เศร้าเราดอย
 นักขุด Bitcoin ทำหน้าที่อะไร? เข้าใจ Proof of Work ใน 1 นาที #Shorts
 Gold Vs BTC ใครทำผลงานได้ดีกว่ากัน #bitcoin #ทอง #บิทคอยน์ #คริปโต #เทรดคริปโต
 Giga Chad แห่งคริปโต El Salvador ใช้ภูเขาไฟขุด Bitcoin และซื้อวันละ 1 BTC #gigachad
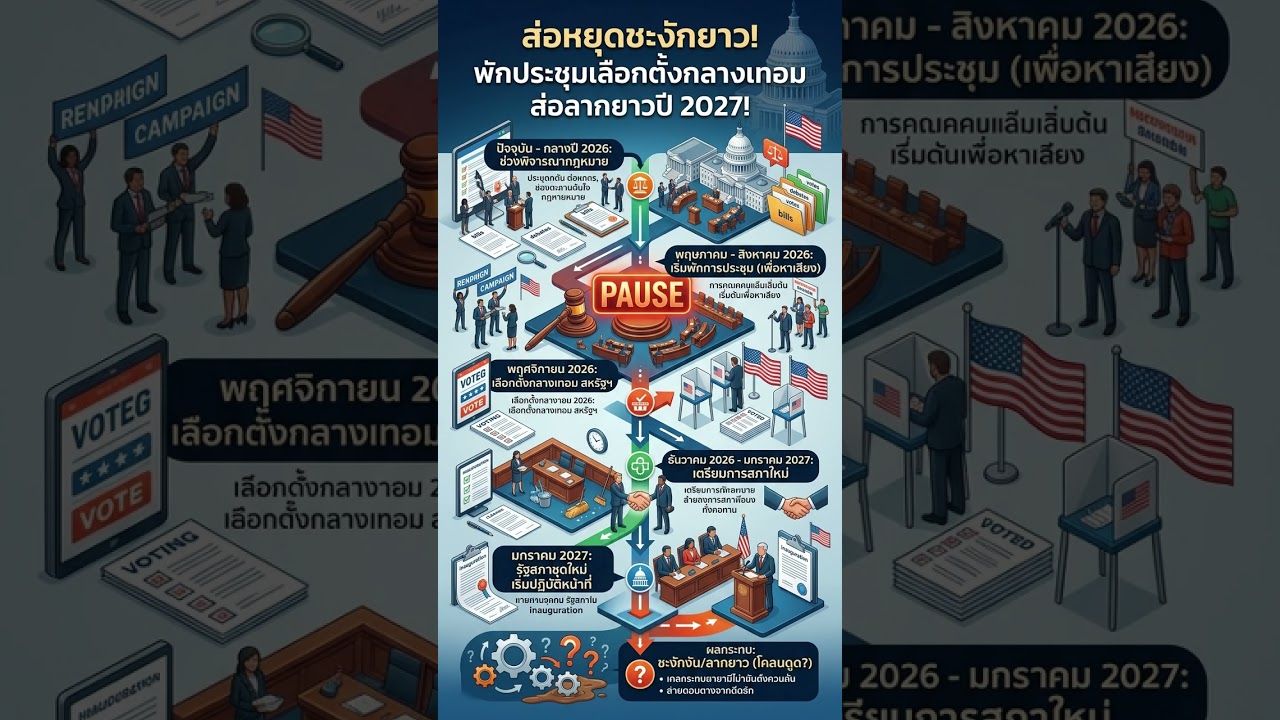 วุฒิสภาสหรัฐฯ โหวตคว่ำ CLARITY Act! บิตคอยน์ดิ่งหลุด 75,000$ - กฎหมายคริปโตส่อชะงักยาว!
 เปิดผลประกอบการครึ่งปีแรก! มาดูกันว่าเหรียญไหนกำไรขาดทุน #bitcoin #ราคาบิทคอยน์