
1) Chainflip โปรโตคอลสวอปคริปโตข้ามเชน ยืนยันถูกแฮกคลัง (vault) เมื่อวันเสาร์ที่ 21 พ.ย. 2569 ยอดความเสียหายขยายจากตัวเลขแรก 4.86 ล้านดอลลาร์ เป็น 12 ล้านดอลลาร์ หลังพบว่าคลัง Bitcoin และ Ethereum ถูกดูดพร้อมกัน
2) แฮกเกอร์ใช้ลายเซ็นดิจิทัล (Schnorr signature) ที่หลุดออกมาจากระบบ Threshold Signature Scheme ของคลัง Ethereum สั่งโอนเงินผ่านไปยัง Tornado Cash ภายในไม่กี่นาที
3) Chainflip เสนอ “bounty” ให้แฮกเกอร์เก็บเงิน 10% (ประมาณ 1.2 ล้านดอลลาร์) แลกกับการคืนเงินส่วนที่เหลือ 90% ก่อนเส้นตาย 18:38 UTC วันที่ 23 พ.ย. ไม่งั้นจะเดินหน้าคดีกับตำรวจต่อ
Chainflip โปรโตคอลสวอปคริปโตข้ามเชน (cross-chain swap) ยืนยันแล้วว่าถูกแฮกคลังเงินของตัวเองเมื่อวันเสาร์ที่ 21 พฤศจิกายน 2569 โดยยอดความเสียหายที่รายงานครั้งแรกอยู่ที่ 4.86 ล้านดอลลาร์จากคลัง Ethereum เพียงอย่างเดียว แต่ภายในไม่กี่ชั่วโมงบริษัทแจ้งว่ายอดจริงขยายเป็นประมาณ 12 ล้านดอลลาร์ หลังตรวจพบว่าคลัง Bitcoin ถูกดูดเงินไปด้วยในลักษณะเดียวกัน ทีมงานสั่งเข้าสู่ “full safe mode” ปิดการฝาก ถอน สวอป และการขอราคาทั้งหมดทันทีเพื่อสอบสวนเหตุการณ์
📑 สารบัญ
เกิดอะไรขึ้น: ลายเซ็นปลอมที่ผ่านการตรวจทุกขั้น
ตามการตรวจสอบออนเชนของบริษัทวิเคราะห์ข้อมูล Bitquery และรายงานของ CryptoBriefing ระบุว่าผู้โจมตีไม่ได้ใช้ช่องโหว่ของสมาร์ทคอนแทร็กต์ แต่เจาะเข้าไปที่ระบบกุญแจเข้ารหัส (cryptographic key) ของคลัง Ethereum โดยตรง ผู้โจมตีสามารถหาลายเซ็น Schnorr ที่ถูกต้องจากกุญแจรวม (aggregate key) ของระบบ Threshold Signature Scheme (TSS) ซึ่งเป็นกลไกที่ Chainflip ใช้ควบคุมการอนุมัติธุรกรรมของคลังเงินแทนการใช้ multisig แบบดั้งเดิม
เมื่อวันที่ 21 พฤศจิกายน 2569 กระเป๋าที่เพิ่งเติมเงินใหม่ (wallet ขึ้นต้นด้วย 0x78fa) เรียกใช้ฟังก์ชัน Vault.transferBatch และธุรกรรมผ่านการตรวจสอบลายเซ็นตามปกติทุกขั้นตอน ทำให้สามารถดูดเงินทั้งหมดที่มีอยู่ในคลัง Ethereum ออกไปได้ในการทำธุรกรรมเดียว Chainflip ระบุว่าได้สืบย้อนไปพบการเตรียมการโจมตีตั้งแต่วันที่ 11 พฤศจิกายน ที่มีการโอนเงินทุนจาก Tornado Cash เข้ามาตั้งต้น และมีการลงทะเบียนบัญชี validator ใหม่ตั้งแต่วันศุกร์ก่อนเกิดเหตุ
ความเสียหายขยายจาก 4.86 ล้าน เป็น 12 ล้านดอลลาร์ได้ยังไง
ยอดความเสียหายรอบแรกที่ตรวจพบจากคลัง Ethereum อยู่ที่ 520.22 ETH, เหรียญ USDC 3.25 ล้านเหรียญ และ USDT 758,141 เหรียญ รวมมูลค่าประมาณ 4.86 ล้านดอลลาร์ ผู้โจมตีสวอปเหรียญ stablecoin ทั้งหมดเป็น ETH อย่างรวดเร็วภายใน 9 นาที ก่อนส่งเข้า Tornado Cash (มิกเซอร์คริปโตที่ใช้ซ่อนร่องรอยธุรกรรม) แบ่งเป็น 38 รอบย่อย
ต่อมา Chainflip แถลงผ่านหน้าเว็บทางการว่ายอดความเสียหายจริงขยายเป็นประมาณ 12 ล้านดอลลาร์ หลังพบว่าคลัง Bitcoin ถูกดูดไปด้วยอีก 122.86 BTC ในลักษณะเดียวกัน ทำให้ยอดรวมทั้งหมดคือ 122.86 BTC, 520.22 ETH, USDC 3.25 ล้านเหรียญ และ USDT 758,141 เหรียญ ราคา FLIP (โทเคนของ Chainflip เอง) ร่วงลงทันที 42.9% ภายใน 24 ชั่วโมงหลังข่าวแพร่ออกไป ตามข้อมูลของ CoinGecko
นี่เป็นครั้งที่สองในรอบ 2 เดือนที่ Chainflip ถูกแฮก โดยครั้งก่อนเกิดขึ้นเมื่อวันที่ 12 กันยายน 2569 สูญเงิน 736,442 ดอลลาร์จากช่องโหว่ในการประมวลผลธุรกรรมฝั่ง TRON ซึ่งครั้งนั้นบริษัทใช้เงินสำรองของตัวเองชดเชยผู้ให้บริการสภาพคล่อง (liquidity provider) เต็มจำนวนเป็น USDC
| รายการ | จำนวน | มูลค่าประมาณ |
|---|---|---|
| Bitcoin (BTC) | 122.86 BTC | ~7.1 ล้านดอลลาร์* |
| Ethereum (ETH) | 520.22 ETH | ~0.89 ล้านดอลลาร์* |
| USDC | 3.25 ล้านเหรียญ | ~3.25 ล้านดอลลาร์ |
| USDT | 758,141 เหรียญ | ~0.76 ล้านดอลลาร์ |
*คำนวณจากราคาตลาด ณ วันที่เกิดเหตุ ยอดรวมทั้งหมดตามที่ Chainflip แถลงอยู่ที่ประมาณ 12 ล้านดอลลาร์
ข้อเสนอ bounty 10% แลกคืนเงิน 90% ก่อนเส้นตาย
Chainflip โพสต์ข้อความถึงผู้โจมตีผ่านหน้าเว็บทางการ เสนอให้แฮกเกอร์เก็บเงินที่ขโมยไป 10% (ประมาณ 1.2 ล้านดอลลาร์) ไว้เป็นรางวัล หากยอมคืนเงินส่วนที่เหลือ 90% ก่อนเส้นตาย 18:38 UTC วันที่ 23 พฤศจิกายน 2569 โดยสัญญาว่าจะปฏิบัติต่อกรณีนี้เป็น “white-hat recovery” (นักพัฒนาที่แจ้งช่องโหว่โดยไม่มีเจตนาร้าย) และถอนรายงาน/คำร้องที่ยื่นต่อหน่วยงานบังคับใช้กฎหมายไปแล้ว หากเงินถูกส่งคืนตามเงื่อนไข
- ตรวจพบกลไกที่ทำให้กุญแจเข้ารหัสหลุดออกมา และได้ปิดช่องทางนั้นแล้ว
- มีข้อมูลระบุตัว validator และเซิร์ฟเวอร์ที่ใช้ในการโจมตี
- ที่อยู่กระเป๋าของผู้โจมตีถูกตั้งค่าสถานะ (flag) ในระบบของบริษัทวิเคราะห์บล็อกเชนรายใหญ่ทุกแห่งแล้ว
- ธุรกรรมถอนเงินจาก Tornado Cash ทุกรายการที่เกี่ยวข้องถูกเฝ้าติดตามอยู่
ข้อเสนอแบบนี้ไม่ใช่เรื่องใหม่ในโลกคริปโต หลายโปรโตคอลที่โดนแฮกเลือกวิธีเจรจาแทนการไล่ล่าทางกฎหมายเพียงอย่างเดียว เพราะเงินที่ผ่าน mixer อย่าง Tornado Cash ไปแล้วมีโอกาสตามคืนได้ต่ำ การเสนอส่วนแบ่งให้แฮกเกอร์ “คืนเงินง่ายกว่าฟอกเงิน” จึงเป็นทางเลือกที่โปรโตคอล DeFi หลายรายใช้ซ้ำในปีที่ผ่านมา
มุมไทย: บทเรียนสำหรับคนใช้สะพานข้ามเชน
สำหรับนักลงทุนไทยที่ใช้บริการสวอปข้ามเชน (cross-chain bridge/swap) อย่าง Chainflip, THORChain หรือโปรโตคอลลักษณะเดียวกันเพื่อโยกเงินระหว่างเครือข่าย Bitcoin, Ethereum และเชนอื่น เหตุการณ์นี้ตอกย้ำว่าความเสี่ยงไม่ได้อยู่ที่ “เหรียญที่ถือ” เพียงอย่างเดียว แต่อยู่ที่ “โปรโตคอลตัวกลาง” ที่ถือเงินของผู้ใช้ไว้ชั่วคราวระหว่างการสวอปด้วย หากคลังกลางถูกเจาะ เงินของผู้ใช้ที่อยู่ในคิวสวอป ณ ขณะนั้นก็มีความเสี่ยงไปด้วย แม้โปรโตคอลจะไม่ได้มีบั๊กในสัญญาอัจฉริยะเลยก็ตาม
ข้อแนะนำเชิงปฏิบัติ: หลีกเลี่ยงการฝากเงินค้างไว้ในโปรโตคอลสวอป/บริดจ์นานเกินความจำเป็น ทำธุรกรรมเสร็จแล้วโยกเข้ากระเป๋าตัวเองทันที และติดตามประกาศ “safe mode” ของแต่ละโปรโตคอลที่ใช้บ่อย เพราะเหตุการณ์แบบนี้มักเกิดไม่บอกล่วงหน้าและกระทบผู้ใช้ที่มีธุรกรรมค้างอยู่ในระบบขณะนั้นโดยตรง
คำถามที่พบบ่อย
- Chainflip คืออะไร? โปรโตคอล DeFi ที่ให้ผู้ใช้สวอปคริปโตข้ามเครือข่ายบล็อกเชนต่าง ๆ (เช่น Bitcoin ↔ Ethereum ↔ Solana) ได้โดยไม่ต้องผ่านศูนย์ซื้อขายกลาง
- ตอนนี้ฝาก-ถอนเงินใน Chainflip ได้ไหม? ยังไม่ได้ — โปรโตคอลอยู่ใน “full safe mode” ปิดการฝาก ถอน สวอป และขอราคาทั้งหมดตั้งแต่วันที่เกิดเหตุ รอการสอบสวนและมาตรการแก้ไขจากทีมงาน
- ผู้ใช้ที่ฝากเงินไว้จะได้เงินคืนไหม? Chainflip ยังไม่ยืนยันแผนชดเชยผู้ใช้ที่ได้รับผลกระทบ ต่างจากครั้งก่อน (กันยายน 2569) ที่ใช้เงินสำรองชดเชยเต็มจำนวน — ต้องรอแถลงการณ์เพิ่มเติมหลังครบกำหนดเส้นตายข้อเสนอ bounty วันที่ 23 พ.ย.
ที่มา: Cointelegraph, Coinpedia (ผ่าน TradingView)
 2:46
Binance ถูก Hack ความเสียหาย 6.3 พันล้านดอลลาร์ การโจรกรรมที่ใหญ่ที่สุดในประวัติศาสตร์ !
 7:19
Binance โดนแฮก 6,300 ล้านดอลลาร์! เจาะเบื้องหลังการโจรกรรมคริปโตครั้งประวัติศาสตร์
 4:11
เบื้องหลังแฮกเกอร์เกาหลีเหนือโจรกรรม Binance 6,300 ล้านดอลลาร์ | ทันโลก กับ Thai PBS | 2 พ.ย. 69
 23:47
Fed สั่นคลอน! ดอกเบี้ยพุ่ง ดอลลาร์เดือด ทองคำกำลังจะนำตลาดโลก? เศรษฐกิจโลก เงินเฟ้อ ค่าเงินบาท FOMC
 88 ล้านดอลลาร์หายในพริบตา! แต่ Bitcoin ไม่ได้ถูกแฮก | Coldcard RNG Exploit
 เราไม่ได้ค้าขายกับอเมริกาเป็นหลัก แล้วทำไมข่าวพูดถึงดอลลาร์ตลอด #ดอลลาร์ #ค่าเงินบาท #เงินโลก
 Binance ถูกแฮก 6,300 ล้านดอลลาร์ เริ่มจาก Notebook เครื่องเดียว
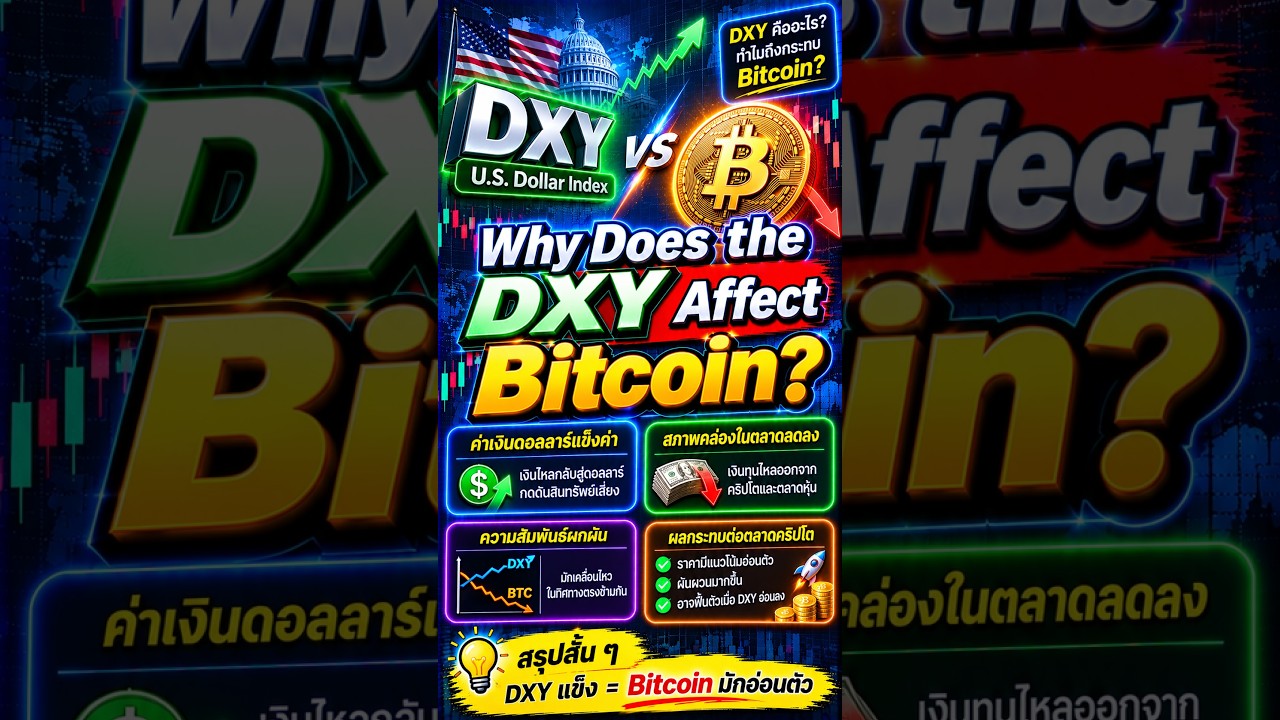 💵 ทำไมค่าเงินดอลลาร์ถึงส่งผลต่อราคา Bitcoin?
 Binance ถูกแฮ็ก 6,300 ล้านดอลลาร์! เงินลูกค้าใครรับผิดชอบ?
 Binance โดนแฮก 6,300 ล้านดอลลาร์! เริ่มจากสัมภาษณ์งานปลอม #Shorts