
1) นักพัฒนา PHP ออกแพตช์ฉุกเฉิน 21 ต.ค. 2026 แก้ช่องโหว่ร้ายแรง 2 ตัว (CVE-2026-109618, CVE-2026-109619) คะแนนความรุนแรง 9.2/10 เปิดทางแฮกเกอร์รันโค้ดอันตรายบนเซิร์ฟเวอร์โดยไม่ต้องล็อกอิน
2) บริษัทความปลอดภัย SlowMist สแกนพบร่องรอย PHP บนโดเมนคริปโต 793 จาก 1,488 แห่งที่ตรวจ (เว็บเทรด, DeFi, ผู้ให้บริการกระเป๋าเงิน)
3) CZ ผู้ก่อตั้ง Binance เตือนให้ผู้ใช้ระวังการเข้าเว็บไซต์ใดๆ ช่วงนี้ ขณะหลายประเทศ (เนเธอร์แลนด์ ฟินแลนด์ เยอรมนี ญี่ปุ่น) ปิดเว็บราชการชั่วคราวป้องกันความเสี่ยง
ช่องโหว่ร้ายแรงในภาษาโปรแกรม PHP ที่ขับเคลื่อนเว็บไซต์กว่าล้านแห่งทั่วโลก กลายเป็นประเด็นใหญ่ในวงการคริปโตทันที หลัง Changpeng “CZ” Zhao ผู้ก่อตั้ง Binance ออกมาเตือนผู้ใช้ให้ “ระวังเป็นพิเศษ” กับการเข้าเว็บไซต์ใดๆ ในช่วงไม่กี่วันข้างหน้า ขณะที่บริษัทความปลอดภัยบล็อกเชน SlowMist เปิดเผยว่าสแกนพบร่องรอยการใช้ PHP บนโดเมนในอุตสาหกรรมคริปโตถึง 793 แห่ง จากทั้งหมด 1,488 แห่งที่ตรวจสอบ
📑 สารบัญ
ช่องโหว่ PHP2Shell คืออะไร
มูลนิธิ PHP (PHP Foundation) เปิดเผยรายละเอียดช่องโหว่ 2 ตัวที่ถูกเรียกรวมกันว่า “PHP2Shell” ได้แก่ CVE-2026-109618 และ CVE-2026-109619 ทั้งคู่ได้คะแนนความรุนแรง 9.2 จาก 10 เกี่ยวข้องกับจุดบกพร่องในการจัดการหน่วยความจำของ PHP ที่เปิดทางให้แฮกเกอร์รันโค้ดอันตรายบนเซิร์ฟเวอร์ที่ใช้ Apache + mod_php หรือ PHP-FPM ได้โดยไม่ต้องล็อกอิน
รายละเอียดช่องโหว่หลุดออกมาก่อนกำหนดเปิดเผยจริง ทำให้ทีม PHP ต้องเลื่อนออกแพตช์ฉุกเฉินจากวันที่ 22 ต.ค. มาเป็น 21 ต.ค. 2026 ครอบคลุม PHP เวอร์ชัน 8.2.35, 8.3.36, 8.4.27 และ 8.5.12 — เว็บไซต์ที่ใช้ระบบจัดการเนื้อหาอย่าง WordPress, Magento, Drupal และ Joomla ล้วนตกอยู่ในกลุ่มเสี่ยงเพราะพึ่งพา PHP เป็นแกนหลัก
ผลกระทบต่อวงการคริปโต
บริษัทความปลอดภัยบล็อกเชน SlowMist ใช้ระบบ MistEye สแกนโดเมนในอุตสาหกรรมคริปโต 1,488 แห่ง พบร่องรอยการใช้ PHP ตรงถึง 793 แห่ง — ครอบคลุมเว็บเทรด แพลตฟอร์ม DeFi และผู้ให้บริการกระเป๋าเงิน ทีมงานเน้นย้ำว่าการเจอ PHP บนโดเมนไม่ได้แปลว่าถูกเจาะแล้ว แต่เป็นสัญญาณให้ต้องตรวจสอบและอัปเดตแพตช์ทันที
| บริษัท/องค์กร | สถานะที่แจ้ง |
|---|---|
| Coinbase | ไม่พบ PHP ที่เสี่ยงในระบบ กำลังเช็ค third-party suppliers เพิ่ม |
| BitGo | แพลตฟอร์มไม่ได้รับผลกระทบ |
| PancakeSwap / BNB Chain | ไม่ได้ใช้ PHP ในระบบหลัก |
| Intersect (Cardano) | ปิด Members Area ชั่วคราวเพื่อตรวจสอบความเสี่ยง |
ในระดับโลก หลายหน่วยงานตัดสินใจปิดเว็บไซต์ชั่วคราวเพื่อความปลอดภัย — เนเธอร์แลนด์ปิดระบบยืนยันตัวตนดิจิทัล ฟินแลนด์ปลดการเชื่อมต่อเว็บราชการ เยอรมนีปิดหลายเว็บไซต์ของรัฐ และ Wikimedia Foundation ปิดบริการ Toolforge/Cloud VPS ชั่วคราวจนกระทบ Wikipedia บางส่วน นายกรัฐมนตรีญี่ปุ่น Sanae Takaichi ยังโพสต์ X เร่งให้ผู้ดูแลเว็บไซต์อัปเดตแพตช์โดยเร็ว
มุมไทย — นักลงทุนไทยต้องทำอะไร
สำหรับนักลงทุนไทยที่ใช้งานกระดานเทรดคริปโตในและต่างประเทศเป็นประจำ ข่าวนี้ไม่ได้แปลว่ากระเป๋าเงินหรือบัญชีจะถูกแฮกทันที เพราะช่องโหว่กระทบที่ “เซิร์ฟเวอร์” ของเว็บไซต์ ไม่ใช่อุปกรณ์ของผู้ใช้โดยตรง — แต่ความเสี่ยงที่ต้องระวังคือเว็บไซต์ที่ถูกเจาะอาจถูกแฮกเกอร์แก้เนื้อหาหน้าเว็บหรือฝังหน้าล็อกอิน/เชื่อมกระเป๋าเงินปลอมเพื่อหลอกขโมยข้อมูล ซึ่งเป็นรูปแบบฟิชชิงที่เคยเกิดกับผู้ใช้ Ledger และ Trezor มาก่อนหน้านี้
- เช็ค URL กระดานเทรด/กระเป๋าเงินให้ตรงเป๊ะก่อนกรอกรหัสผ่านหรือ Seed Phrase ทุกครั้ง
- เปิด 2FA แบบ Authenticator app ทุกบัญชีเทรด ไม่ใช้ SMS OTP อย่างเดียว
- หลีกเลี่ยงการกดลิงก์แปลกจากอีเมล/ข้อความที่อ้างว่าเป็นกระดานเทรด ให้พิมพ์ URL เข้าเองตรงๆ
- ถ้าเว็บที่ใช้ประจำแจ้งปิดปรับปรุงช่วงนี้ ถือเป็นเรื่องปกติที่ผู้ให้บริการระวังตัว ไม่ใช่สัญญาณไม่ดี
คำถามที่พบบ่อย
ช่องโหว่นี้กระทบกระเป๋าเงินคริปโตของเราโดยตรงไหม
ไม่โดยตรง ช่องโหว่กระทบ “เซิร์ฟเวอร์” ที่รันเว็บไซต์ ไม่ใช่กระเป๋าเงินหรืออุปกรณ์ผู้ใช้ ความเสี่ยงจริงคือเว็บที่ถูกเจาะอาจถูกแก้ไขให้หลอกขอข้อมูลจากผู้ใช้
มีเหตุการณ์แฮกคริปโตที่ยืนยันแล้วจากช่องโหว่นี้หรือยัง
ณ เวลาที่เผยแพร่แพตช์ ทีมความปลอดภัย PHP ยังไม่พบหลักฐานการโจมตีสำเร็จที่กระทบกระดานเทรดหรือกระเป๋าเงินคริปโตโดยตรง
ต้องทำอะไรถ้าเป็นแค่ผู้ใช้ทั่วไป ไม่ใช่เจ้าของเว็บ
ระวังเรื่องฟิชชิงเป็นพิเศษช่วง 1-2 สัปดาห์นี้ เช็ค URL ให้ตรง เปิด 2FA และหลีกเลี่ยงคลิกลิงก์แปลกที่อ้างว่าเป็นกระดานเทรด
ที่มา: crypto.news, Cointelegraph
 13:39
BTC ทำแบบนี้ล้านเหรียญเป็นไปได้!! และช่วงโอกาสที่เหมาะสม วิเคราะห์กราฟบิทคอยน์ Bitcoin
 9:38
"XRP หรือ ETH? วิเคราะห์อนาคตเหรียญคริปโตปี 2025" #crypto #xrp #ripple #bitcoin #btc #luna
 19:24
อันตราย!! BTC ระวังลงหลุด 70,000$!! วิเคราะห์กราฟอิเลียตเวฟบิทคอยน์ Bitcoin Elliott Wave
 15:13
GDIF กองทุน ใหม่ staking เหรียญจะหายากมากขึ้นแพงขึ้น ตัวชี้นี้มาBTCไปแรงแน่ #crypto #bitcoin #lunc
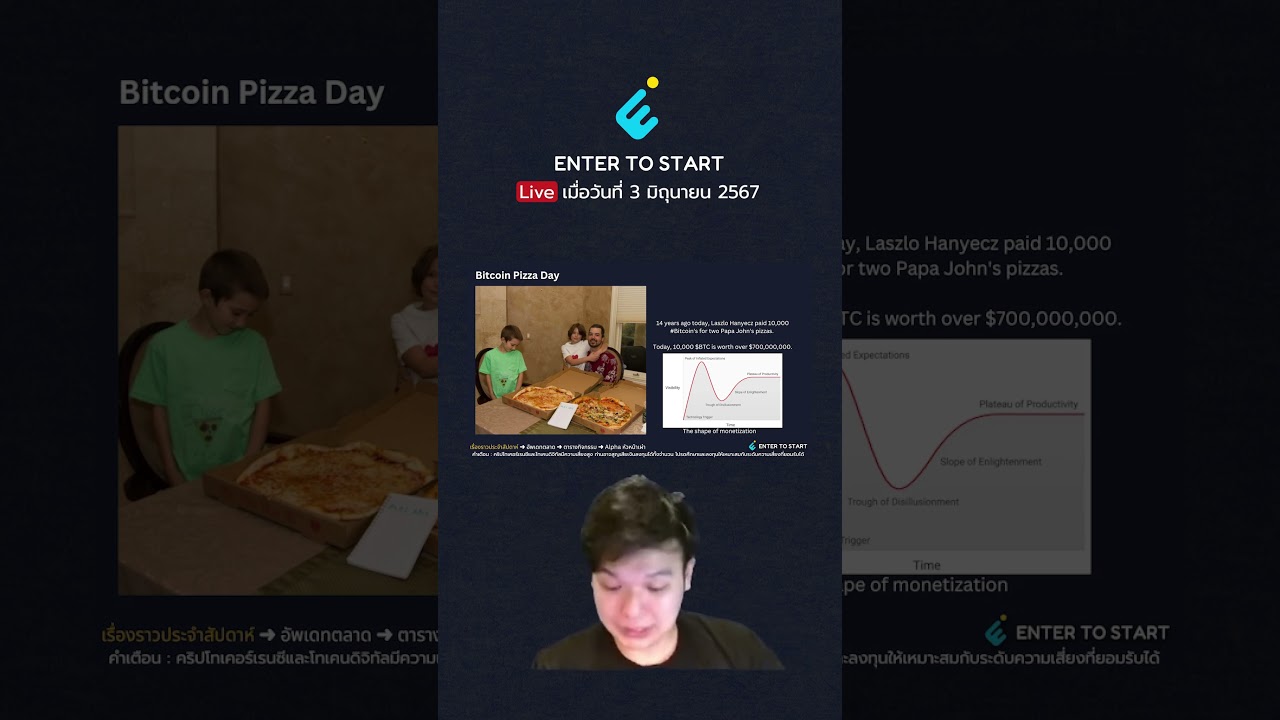 Bitcoin Pizzaday ประวัติศาสตร์ของ Btc พิซซ่าที่ใช้บิตคอยน์ซื้อ #BitcoinPizzaDay #เสาร์เศร้าเราดอย
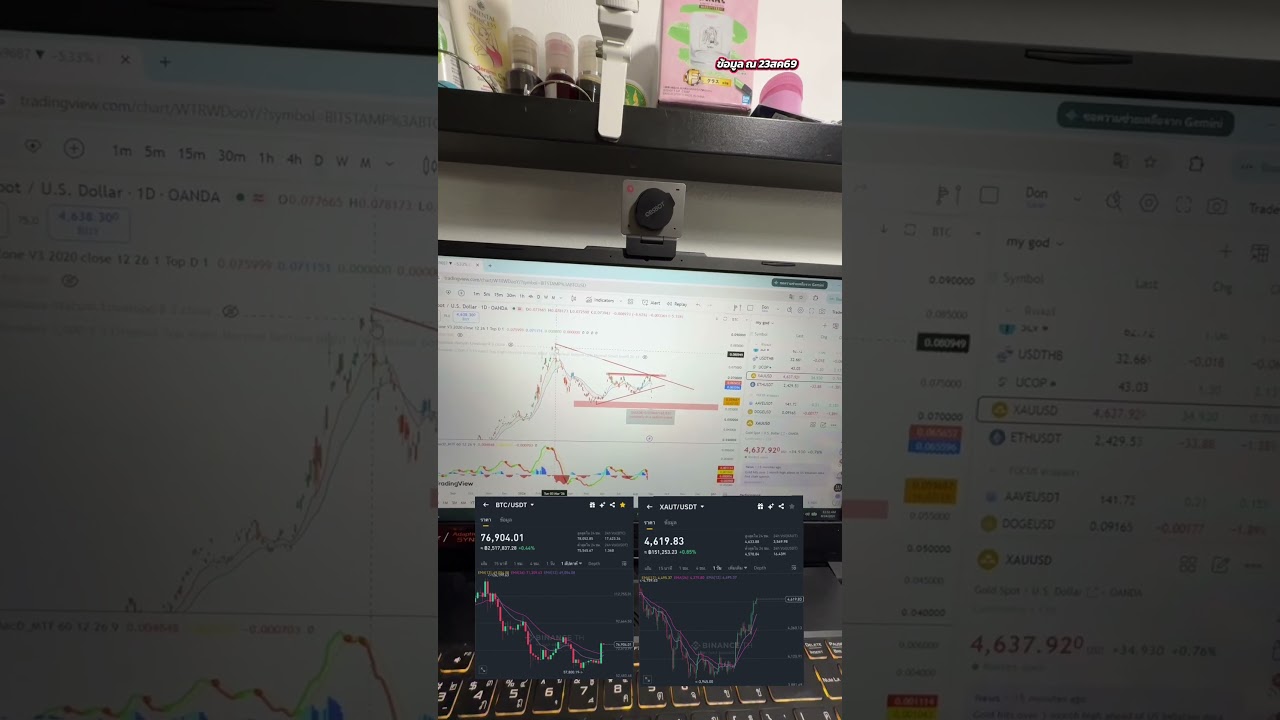 Gold Vs BTC ใครทำผลงานได้ดีกว่ากัน #bitcoin #ทอง #บิทคอยน์ #คริปโต #เทรดคริปโต
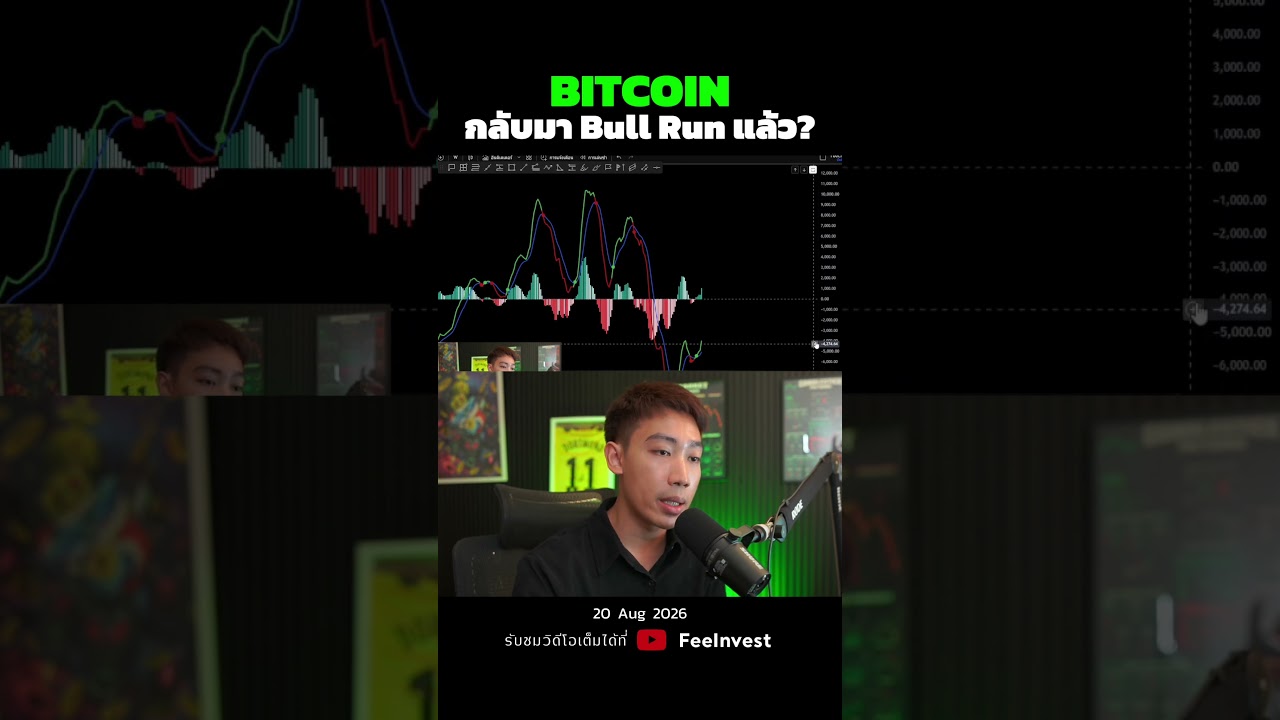 BTC ทะลุ 71K กลับมาเป็น BullRun ยัง? #feeinvest #bitcoin #crypto #วิเคราะห์คริปโต #เทรนด์วันนี้
 สัญญาณนี้เคยทำให้ BTC เด้งแรง! รอบนี้ลุ้น 80K 👀🚀 #feeinvest #bitcoin #crypto #วิเคราะห์คริปโต
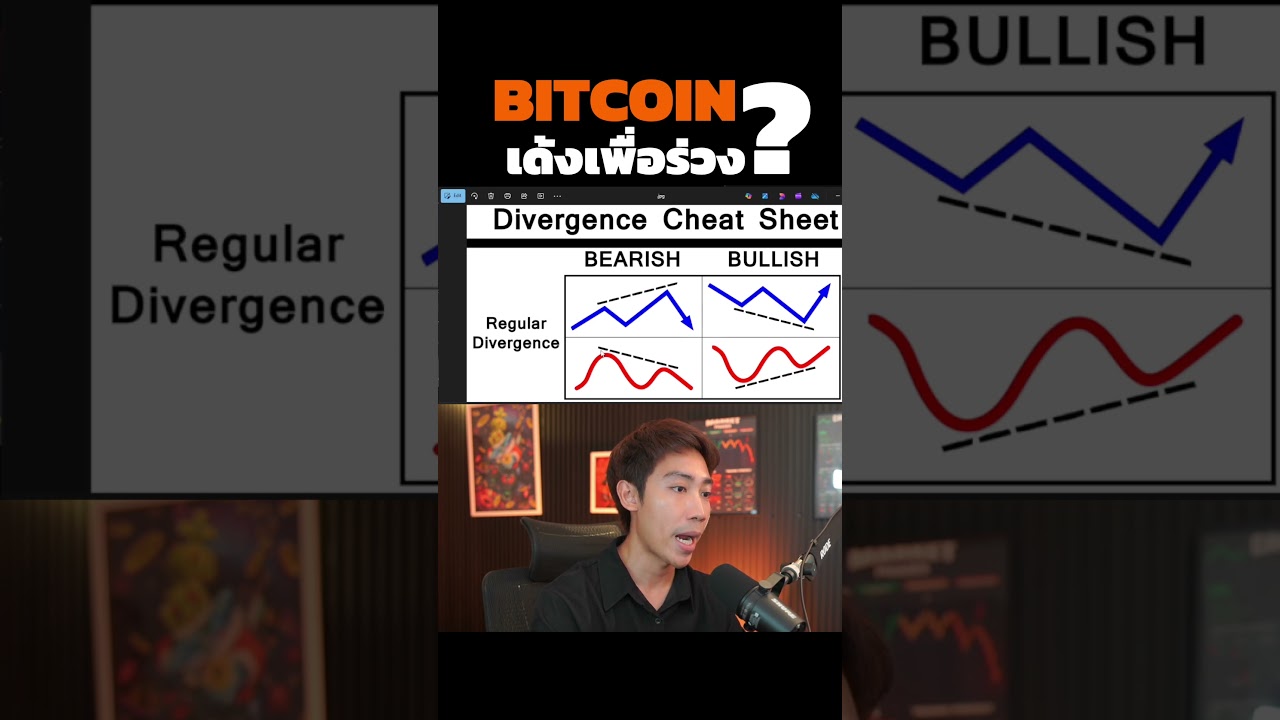 BTC เด้ง! ระวังหลอกขึ้นก่อนร่วง ⚠️📉 #feeinvest #bitcoin #crypto #วิเคราะห์คริปโต #เทรนด์วันนี้
 คริปโตล่าสุดวันนี้ BTC ระเบิดหล่นมา $69K เมื่อไหร่จะกลับตัว? #feecrypto #bitcoin #crypto