
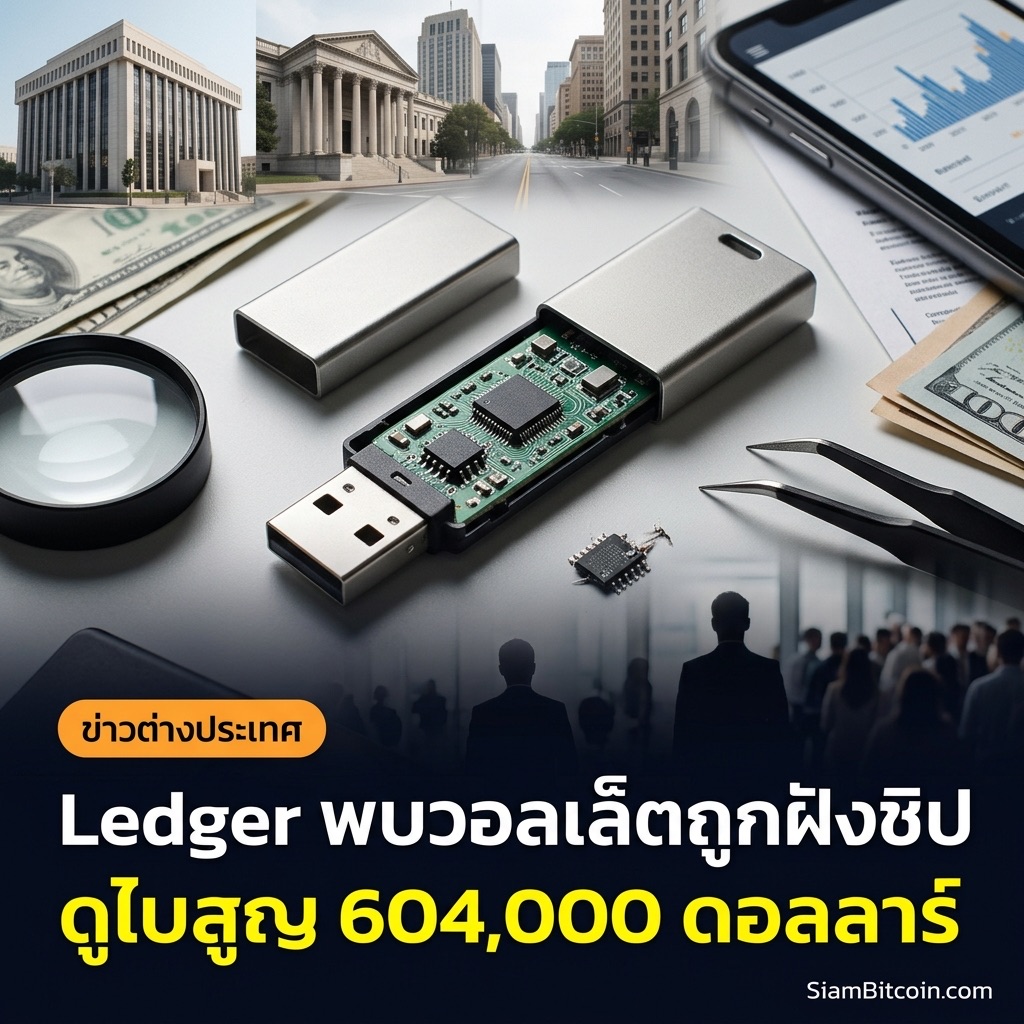
Ledger ผู้ผลิตฮาร์ดแวร์วอลเล็ตเก็บคริปโตรายใหญ่ของโลก ออกแถลงการณ์เมื่อวันพุธที่ผ่านมาว่าพบอุปกรณ์ที่ถูกดัดแปลง (tampered) ในเบอร์ลิน เยอรมนี และกำลังตรวจสอบรายงานอุปกรณ์ต้องสงสัยอีก 2 เครื่องในดูไบ สหรัฐอาหรับเอมิเรตส์ หลังผู้ใช้ 2 คนที่นั่นแจ้งว่าสูญเงินคริปโตรวมกัน 604,000 ดอลลาร์ บริษัทระบุชัดว่าทุกเคสที่ยืนยันแล้วเป็น “เหตุการณ์เดียวกัน” กับแคมเปญที่เริ่มสอบสวนในเอเชียตะวันออกเฉียงใต้ตั้งแต่เดือนตุลาคม ขยายวงจากภูมิภาคเดียวไปสู่ยุโรปและตะวันออกกลางแล้ว
📑 สารบัญ
เกิดอะไรขึ้นที่เบอร์ลิน
ตามรายงานของ Decrypt Ledger ยืนยันพบอุปกรณ์ที่ถูกดัดแปลง “จำนวนหนึ่ง” ในเบอร์ลิน และแจ้งเตือนให้ลูกค้าที่ซื้อเครื่อง Ledger ในเบอร์ลินตั้งแต่เดือนมกราคม 2569 เป็นต้นมา ติดต่อฝ่ายซัพพอร์ตทันที บริษัทย้ำว่าไม่พบข้อบกพร่องใน secure chip หรือระบบปฏิบัติการของเครื่อง และไม่มีเคสที่ยืนยันแล้วเกี่ยวข้องกับอุปกรณ์ที่ซื้อตรงจากเว็บไซต์ ledger.com เลย
การสอบสวนเริ่มต้นตั้งแต่เดือนตุลาคม 2569 หลังลูกค้าที่ซื้อเครื่องผ่านตัวแทนจำหน่าย CryptoBilis ในเอเชียตะวันออกเฉียงใต้ (มาเลเซีย อินโดนีเซีย ฟิลิปปินส์) แจ้งว่าคริปโตในกระเป๋าถูกขโมย นักวิเคราะห์ on-chain ประเมินว่ามีเงินถูกดึงออกไปจากกระเป๋าหลายร้อยบัญชีรวมกันราว 87 ล้านดอลลาร์ ทั้งบนเครือข่าย Ethereum, Tron และ Bitcoin ก่อนที่ Ledger จะพบอุปกรณ์ Nano Gen 5 ที่ถูกดัดแปลงอีก 1 เครื่องในภูมิภาคเดียวกัน และยืนยันว่าเป็นรูปแบบการดัดแปลงเดียวกันกับที่พบในเบอร์ลิน
ดูไบ — 2 ผู้ใช้สูญรวม 604,000 ดอลลาร์
ฝั่งดูไบ มีผู้ใช้ 2 คนแจ้งว่าสูญเงินคริปโตรวมกัน 604,000 ดอลลาร์ ระหว่างวันที่ 17-18 พฤศจิกายน 2569 โดยอ้างว่าซื้อเครื่องจาก Virgin Megastore ซึ่งเป็นตัวแทนจำหน่ายที่ได้รับอนุญาตในดูไบ — ร้านได้ระงับการขายผลิตภัณฑ์ Ledger ไว้ชั่วคราวแล้วระหว่างการสอบสวน หนึ่งในสองเคสเป็น Ledger Flex ที่ตรวจพบชิปแปลกปลอมฝังอยู่จริงและยืนยันแล้ว ส่วนอีกเคสเป็น Ledger Stax ที่ยังอยู่ระหว่างตรวจสอบ
ชิปที่ฝังมาทำงานยังไง
จุดที่ทำให้เคสนี้น่ากลัวคือ อุปกรณ์ที่ถูกดัดแปลงยังผ่านการตรวจสอบ “Genuine Check” ของ Ledger ได้ตามปกติ เพราะผู้โจมตีไม่ได้แตะต้อง secure chip หรือวงจรหลักของเครื่องเลย แต่แอบติดตั้งแผงวงจรเสริมและชิป eSIM เพิ่มเข้าไปในตัวเครื่อง ชิปตัวนี้จะคอยจับภาพหน้าจอตอนที่ผู้ใช้ตั้งค่าเครื่องครั้งแรกและเห็น seed phrase 24 คำบนหน้าจอ แล้วส่งข้อมูลออกไปยังผู้โจมตีผ่านสัญญาณมือถือทันที โดยไม่ต้องเชื่อมเน็ตหรือซิงค์กับคอมพิวเตอร์เลยแม้แต่ครั้งเดียว
Ledger บอกอะไร ควรทำยังไง
Ledger แนะนำผู้ใช้ที่สงสัยว่าเครื่องตนเองอาจถูกดัดแปลง ให้ทำตามขั้นตอนนี้ทันที:
- หยุดใช้เครื่องเดิมทันที อย่าตั้งค่าหรือกรอก seed phrase ซ้ำบนเครื่องนั้นอีก
- โยกย้ายคริปโตทั้งหมดไปกระเป๋าใหม่ที่สร้างบนเครื่องที่ซื้อตรงจาก ledger.com เท่านั้น
- สร้าง seed phrase และ passphrase ใหม่ทั้งหมด ห้ามใช้ชุดเดิมซ้ำเด็ดขาด เพราะเครื่องที่ถูกดัดแปลงอาจดักจับไปแล้วทั้งคู่
- แจ้งความกับตำรวจในพื้นที่เพื่อมีหลักฐานเป็นลายลักษณ์อักษร
- ติดต่อ Ledger เพื่อขอตรวจสอบเครื่องด้วย X-ray ที่โรงงานในเมือง Vierzon ประเทศฝรั่งเศส (เปิดให้บริการชั่วคราวสำหรับลูกค้าที่กังวล)
บริษัทย้ำผ่าน X ว่า “เราจะไม่ขอ seed phrase จากคุณเด็ดขาด” พร้อมเตือนว่าเหตุการณ์นี้เกิดขึ้นในขั้นตอนการจัดจำหน่ายหลังเครื่องออกจากโรงงาน Ledger ไปแล้ว ไม่เกี่ยวกับช่องโหว่ในตัวผลิตภัณฑ์
มุมไทย
คนไทยจำนวนมากซื้อฮาร์ดแวร์วอลเล็ตอย่าง Ledger ผ่านร้านตัวแทนในไทยหรือสั่งตรงจากต่างประเทศ เพราะยังไม่มีศูนย์จำหน่ายทางการในประเทศ เคสนี้ตอกย้ำว่าความเสี่ยงไม่ได้อยู่ที่ตัวเครื่องของ Ledger เอง แต่อยู่ที่ “ช่องทางที่ซื้อ” — ควรเลือกซื้อผ่านร้านที่ระบุชัดว่าเป็นตัวแทนอย่างเป็นทางการ (authorized reseller) หรือสั่งตรงจาก ledger.com เท่านั้น และตรวจสอบกล่อง/ซีลความปลอดภัยก่อนเปิดใช้งานทุกครั้ง หากซื้อผ่านมาร์เกตเพลสมือสองหรือร้านที่ไม่มีใบรับรองตัวแทน ควรระวังเป็นพิเศษ เพราะยังไม่มีช่องทางตรวจสอบย้อนกลับได้ว่าเครื่องผ่านมือใครมาก่อนบ้าง
คำถามที่พบบ่อย
เครื่อง Ledger ที่ซื้อตรงจาก ledger.com เสี่ยงหรือไม่?
ยังไม่มีเคสที่ยืนยันแล้วเกี่ยวข้องกับอุปกรณ์ที่ซื้อตรงจากเว็บไซต์ ledger.com เลย เหตุการณ์ทั้งหมดที่พบจนถึงขณะนี้เชื่อมโยงกับร้านตัวแทนจำหน่ายบางรายในเอเชียตะวันออกเฉียงใต้ เบอร์ลิน และดูไบเท่านั้น
แอป Ledger Live ตรวจสอบเครื่องที่ถูกดัดแปลงได้ไหม?
ตรวจไม่ได้โดยอัตโนมัติ เพราะชิปที่ฝังมาไม่ได้แตะต้อง secure chip หรือซอฟต์แวร์ของเครื่อง ทำให้ “Genuine Check” ยังผ่านปกติ วิธีเดียวที่ยืนยันได้ตอนนี้คือการตรวจสอบทางกายภาพ เช่น X-ray ที่ Ledger เปิดให้บริการที่โรงงานในฝรั่งเศส
ถ้าเคยตั้งค่าเครื่องที่อาจถูกดัดแปลงไปแล้ว ต้องทำยังไงก่อน?
ให้ถือว่า seed phrase ชุดเดิมไม่ปลอดภัยอีกต่อไป ควรโยกคริปโตทั้งหมดไปกระเป๋าใหม่ที่สร้างบนเครื่องที่ซื้อตรงจาก ledger.com ทันที และห้ามใช้ seed phrase หรือ passphrase เดิมซ้ำโดยเด็ดขาด
 23:47
Fed สั่นคลอน! ดอกเบี้ยพุ่ง ดอลลาร์เดือด ทองคำกำลังจะนำตลาดโลก? เศรษฐกิจโลก เงินเฟ้อ ค่าเงินบาท FOMC
 43:54
รัฐฉานประกาศเอกราชใช้เงินบาทแทนดอลลาร์ พม่าถังแตกสิ้นเนื้อประดาตัว ไทยผงาดคุมค่าเงินภูมิภาค
 2:12
ทองไทยลดลง 450 Bitcoin ร่วงแรงทดสอบ 70,000 ดอลลาร์แข็ง Dollar Index 103 เงินบาทอ่อนเฉียด 33.90 #ทอง
 6:36
ทองคำ $1 ล้านล้าน! สหรัฐฯ ส่งสัญญาณรีเซ็ตค่าเงินดอลลาร์ครั้งใหญ่
 เราไม่ได้ค้าขายกับอเมริกาเป็นหลัก แล้วทำไมข่าวพูดถึงดอลลาร์ตลอด #ดอลลาร์ #ค่าเงินบาท #เงินโลก
 88 ล้านดอลลาร์หายในพริบตา! แต่ Bitcoin ไม่ได้ถูกแฮก | Coldcard RNG Exploit
 เงินบาทแข็งค่า 33.56 บาท! ดอลลาร์ร่วงหนัก จะเกิดอะไรขึ้นต่อ?
 ดอลลาร์แข็ง = BTC อ่อน เกมนี้ยังไม่จบ! #feeinvest #bitcoin #crypto #วิเคราะห์คริปโต #เทรนด์วันนี้
 Take Profit Bitcoin = คุณกำลัง Long เงินบาท?
 ถ้า Hardware Wallet หาย อยากกู้คืนกระเป๋าทันที ทำยังไงดี?