
หน่วยงานความมั่นคงไซเบอร์จาก 4 ประเทศ — สหรัฐฯ ญี่ปุ่น ออสเตรเลีย และเยอรมนี — ออกประกาศเตือนร่วมกันเรื่องกลุ่มแฮกเกอร์เกาหลีเหนือชื่อ WaterPlum (หรือที่รู้จักในชื่อ Contagious Interview) ที่ปลอมตัวเป็นบริษัท AI คริปโต และ NFT เปิด “สัมภาษณ์งาน” ปลอมหลอกนักพัฒนาทั่วโลกให้ติดตั้งมัลแวร์ จนสามารถขโมยเงินคริปโตจากกระเป๋ากว่า 7,000 ใบ รวมมูลค่า 10.71 ล้านดอลลาร์ ส่งกลับเข้าเปียงยาง
1) กลุ่ม WaterPlum เชื่อมโยงหน่วย 313 ของเกาหลีเหนือ ปลอมเป็นบริษัทจ้างงานไอที/คริปโต หลอกเหยื่อรันไฟล์มัลแวร์ระหว่าง “สัมภาษณ์งาน”
2) ตั้งแต่ ธ.ค. 2568–ก.ค. 2569 ติดเชื้อไปแล้วกว่า 30,000 เครื่องใน 100+ ประเทศ ดูดเงิน/ข้อมูลจากกระเป๋าคริปโตกว่า 7,000 ใบ
3) FBI, ญี่ปุ่น, ออสเตรเลีย, เยอรมนี ออกประกาศเตือนร่วมกัน พร้อมเปิดชื่อมัลแวร์ที่ใช้ก่อเหตุ
📑 สารบัญ
เกิดอะไรขึ้น
ตามประกาศร่วมของ FBI สหรัฐฯ หน่วยงานตำรวจแห่งชาติญี่ปุ่น ศูนย์ความมั่นคงไซเบอร์ออสเตรเลีย (ACSC) และหน่วยข่าวกรองเยอรมนี ที่เผยแพร่ผ่าน IC3.gov เมื่อกลางเดือนกันยายน 2569 ระบุว่ากลุ่ม WaterPlum ดำเนินการภายใต้ “หน่วย 313” สังกัดกรมอุตสาหกรรมอาวุธยุทโธปกรณ์ พรรคแรงงานเกาหลีเหนือ กลุ่มนี้ปฏิบัติการมาตั้งแต่ปี 2566 ทั้งขโมยเงินและจารกรรมข้อมูล
ช่วงเวลาที่ตรวจพบการโจมตีหนักสุดคือธันวาคม 2568 ถึงกรกฎาคม 2569 โดยกลุ่มนี้แฝงตัวผ่านแพลตฟอร์มหางาน โซเชียลมีเดีย เว็บฟรีแลนซ์ และบริการจ้างงานนอกระบบ เป้าหมายหลักคือนักพัฒนาเว็บ วิศวกรซอฟต์แวร์ และผู้เชี่ยวชาญสาย AI คริปโต และ NFT ตามรายงานของ CyberScoop และ The Star
แฮกเกอร์หลอกเหยื่อยังไง
WaterPlum ปลอมตัวเป็นผู้สรรหาบุคลากร (recruiter) จากบริษัทที่ดูน่าเชื่อถือในสาย AI คริปโต หรือ NFT ติดต่อเหยื่อผ่าน LinkedIn เว็บหางาน หรือแพลตฟอร์มฟรีแลนซ์ จากนั้นเชิญเข้าสู่ขั้นตอน “สัมภาษณ์งานทางเทคนิค” หรือ “ทำแบบทดสอบเขียนโค้ด” — ระหว่างขั้นตอนนี้เองที่เหยื่อจะถูกขอให้ดาวน์โหลดและรันไฟล์ โดยอ้างว่าเป็นส่วนหนึ่งของโจทย์ทดสอบ หรือเป็นการแก้ปัญหาโปรแกรมประชุมทางวิดีโอที่ใช้สัมภาษณ์
เมื่อไฟล์ถูกรัน มัลแวร์จะเปิดช่องทางลับ (backdoor) ให้แฮกเกอร์เข้าถึงเครื่อง ขโมยรหัสผ่านที่บันทึกในเบราว์เซอร์ ข้อมูลกระเป๋าคริปโต คีย์ที่พิมพ์ (keystroke) ภาพหน้าจอ และเอกสารยืนยันตัวตน ประกาศเตือนระบุชื่อตระกูลมัลแวร์ที่ใช้ก่อเหตุได้แก่ BeaverTail, InvisibleFerret, OtterCookie, OtterCandy และ StoatWaffle
ตัวเลขความเสียหาย
| รายการ | ตัวเลข |
|---|---|
| เครื่องที่ติดเชื้อ | 30,000+ เครื่อง ใน 100+ ประเทศ |
| กระเป๋าคริปโตที่ถูกล้วง | 7,000+ ใบ |
| มูลค่าความเสียหาย | ราว 1,700 ล้านเยน (≈ 10.71 ล้านดอลลาร์) |
| ช่วงเวลาก่อเหตุ | ธันวาคม 2568 – กรกฎาคม 2569 |
| หน่วยงานที่ออกเตือน | FBI, DC3 (สหรัฐฯ), ตำรวจญี่ปุ่น, ACSC (ออสเตรเลีย), หน่วยข่าวกรองเยอรมนี |
ทางการญี่ปุ่นยังระบุว่าสามารถระบุตัวและทลาย “laptop farm” แห่งแรกที่เชื่อมโยงกับปฏิบัติการนี้ในญี่ปุ่นได้สำเร็จ พบว่ามีการโอนเงินคริปโตมูลค่าหลายร้อยล้านเยนออกนอกประเทศ นอกจากนี้ยังพบว่า WaterPlum ใช้ IP แอดเดรสเดียวกับขบวนการ “พนักงานไอทีเกาหลีเหนือปลอมตัว” ที่แฝงเข้าทำงานกับบริษัทต่างชาติ รวมถึงเคยใช้สมัครงานกับตลาดแลกเปลี่ยนคริปโตแห่งหนึ่งในญี่ปุ่นด้วย
มุมไทย: ฟรีแลนซ์สาย Web3 เสี่ยงแค่ไหน
แม้ประกาศเตือนจะพุ่งเป้าไปที่นักพัฒนาในสหรัฐฯ ยุโรป และญี่ปุ่นเป็นหลัก แต่รูปแบบการหลอกลวงนี้ไม่จำกัดสัญชาติ — นักพัฒนาไทยที่รับงานฟรีแลนซ์สาย Web3 สมาร์ทคอนแทรกต์ หรือ AI ผ่าน LinkedIn, Upwork, Fiverr หรือกลุ่ม Telegram หางานคริปโต ก็อยู่ในกลุ่มเสี่ยงเช่นกัน โดยเฉพาะช่วงตลาดคริปโตคึกคักแบบนี้ที่โปรเจกต์ปลอมมักอ้างค่าจ้างสูงเพื่อเร่งให้เหยื่อตัดสินใจเร็วโดยไม่ทันเช็คตัวตนบริษัทให้ดี ใครที่กำลังหางานหรือรับจ็อบสาย Web3 อยู่ควรระวังขั้นตอน “ทดสอบเขียนโค้ด” ที่บังคับให้ดาวน์โหลดไฟล์แปลกๆ มารันบนเครื่องหลักที่มีกระเป๋าคริปโตอยู่เป็นพิเศษ
วิธีป้องกันตัว
- ตรวจสอบตัวตนบริษัท/ผู้สัมภาษณ์ผ่านเว็บไซต์ทางการและ LinkedIn ที่มีประวัติจริง ไม่ใช่บัญชีเพิ่งสร้างใหม่
- ห้ามดาวน์โหลด/รันไฟล์ที่ไม่รู้จักระหว่างสัมภาษณ์ โดยเฉพาะไฟล์ที่อ้างว่าใช้ “แก้ปัญหาวิดีโอคอล” หรือ “รันโจทย์ทดสอบ”
- แยกเครื่องที่ใช้ทำงาน/สัมภาษณ์ ออกจากเครื่องที่เก็บกระเป๋าคริปโตหรือ seed phrase
- ใช้ hardware wallet เก็บเงินก้อนใหญ่ ไม่เก็บ private key ไว้ในเครื่องที่ต่อเน็ตตลอดเวลา
- ถ้าโดนหลอกไปแล้ว รีบเปลี่ยนรหัสผ่านทุกบัญชี ย้ายเงินคริปโตไปกระเป๋าใหม่ และแจ้งตำรวจไซเบอร์ทันที
คำถามที่พบบ่อย
ไม่ใช่กลุ่มเดียวกันโดยตรง แต่ทั้งคู่เชื่อว่าอยู่ภายใต้เครือข่ายไซเบอร์ของเกาหลีเหนือเช่นเดียวกัน โดย WaterPlum เน้นวิธีปลอมสัมภาษณ์งานหลอกเหยื่อโดยเฉพาะ ต่างจาก Lazarus ที่มักเจาะระบบ exchange โดยตรง
นักพัฒนาซอฟต์แวร์ วิศวกรบล็อกเชน นักออกแบบเว็บ และใครก็ตามที่สมัครงาน/รับจ็อบฟรีแลนซ์สาย AI คริปโต หรือ NFT ผ่านช่องทางออนไลน์
ตัดการเชื่อมต่อเน็ตทันที สแกนมัลแวร์ทั้งเครื่อง เปลี่ยนรหัสผ่านทุกบัญชีสำคัญจากอุปกรณ์อื่น และย้ายเงินคริปโตออกจากกระเป๋าที่อาจถูกล้วงไปกระเป๋าใหม่ทันที
 23:47
Fed สั่นคลอน! ดอกเบี้ยพุ่ง ดอลลาร์เดือด ทองคำกำลังจะนำตลาดโลก? เศรษฐกิจโลก เงินเฟ้อ ค่าเงินบาท FOMC
 43:54
รัฐฉานประกาศเอกราชใช้เงินบาทแทนดอลลาร์ พม่าถังแตกสิ้นเนื้อประดาตัว ไทยผงาดคุมค่าเงินภูมิภาค
 7:57
วาฬ BTC ฟันกำไร 3 แสนล้าน! แฮกเกอร์สูบ 4,000 บิตคอยน์ แต่ทิ้ง "ข้อความลับ" คืนเงิน?
 6:36
ทองคำ $1 ล้านล้าน! สหรัฐฯ ส่งสัญญาณรีเซ็ตค่าเงินดอลลาร์ครั้งใหญ่
 88 ล้านดอลลาร์หายในพริบตา! แต่ Bitcoin ไม่ได้ถูกแฮก | Coldcard RNG Exploit
 เราไม่ได้ค้าขายกับอเมริกาเป็นหลัก แล้วทำไมข่าวพูดถึงดอลลาร์ตลอด #ดอลลาร์ #ค่าเงินบาท #เงินโลก
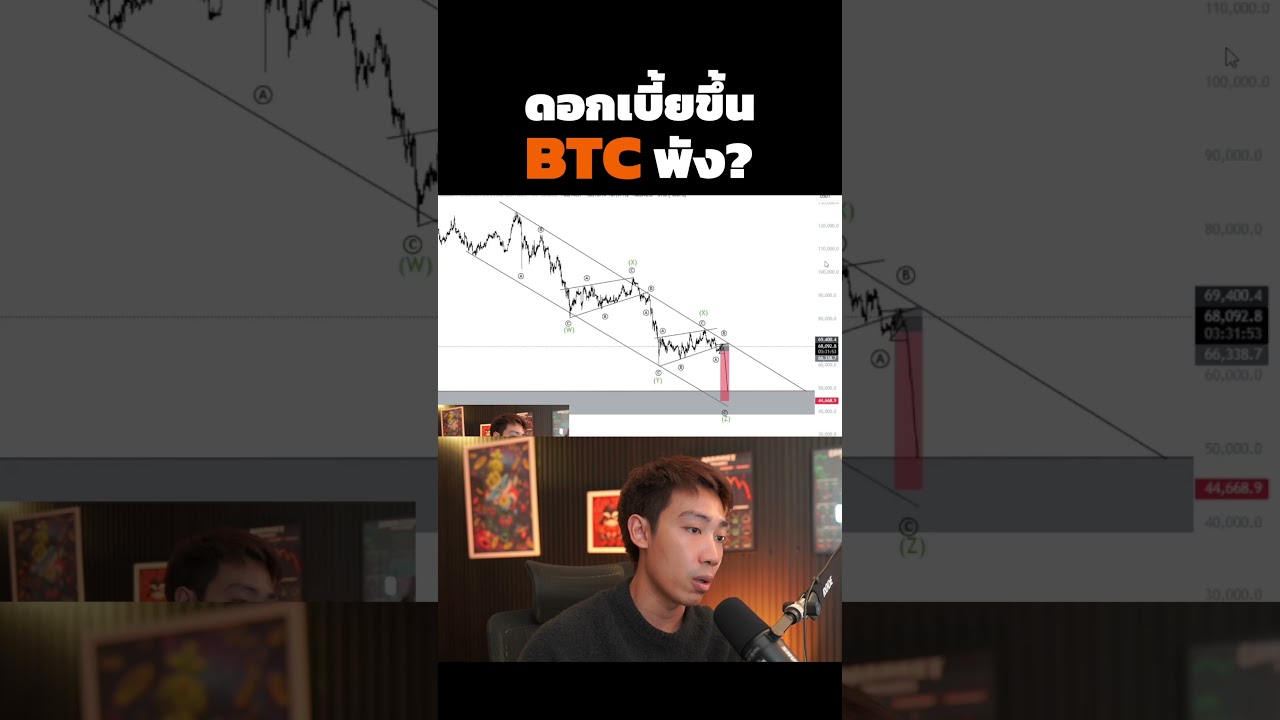 ดอลลาร์แข็ง = BTC อ่อน เกมนี้ยังไม่จบ! #feeinvest #bitcoin #crypto #วิเคราะห์คริปโต #เทรนด์วันนี้
 Take Profit Bitcoin = คุณกำลัง Long เงินบาท?
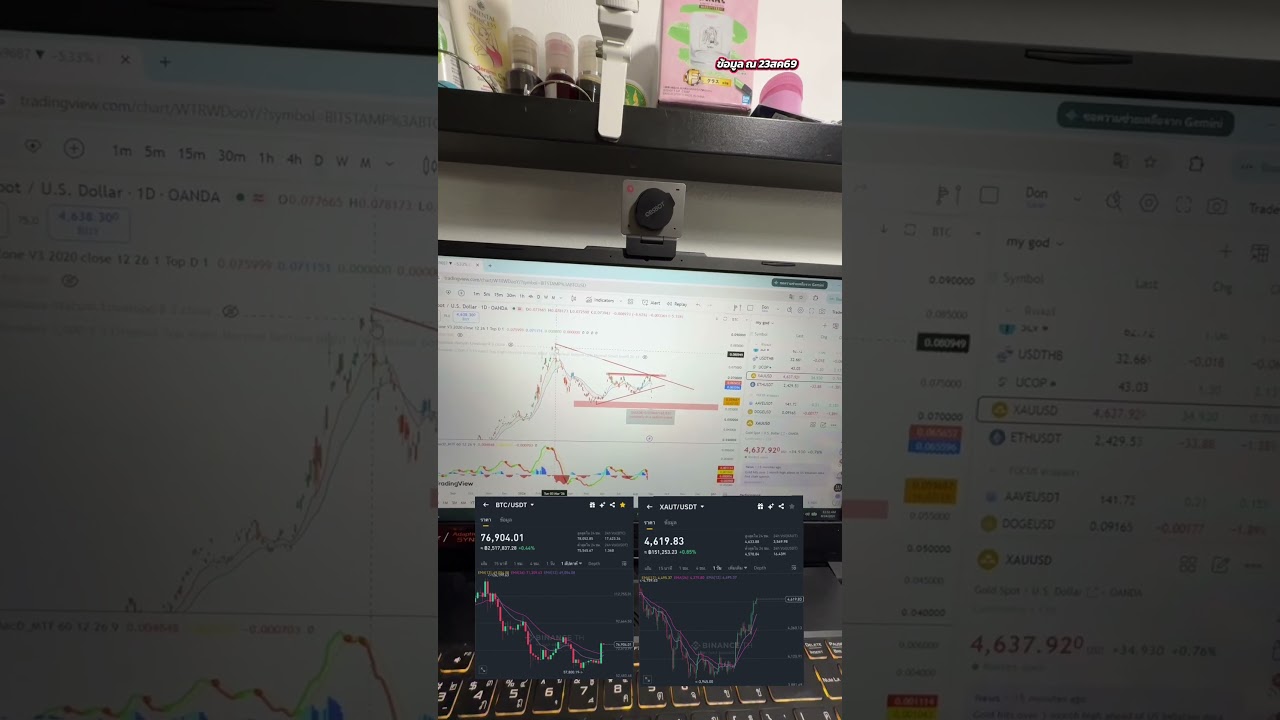 Gold Vs BTC ใครทำผลงานได้ดีกว่ากัน #bitcoin #ทอง #บิทคอยน์ #คริปโต #เทรดคริปโต
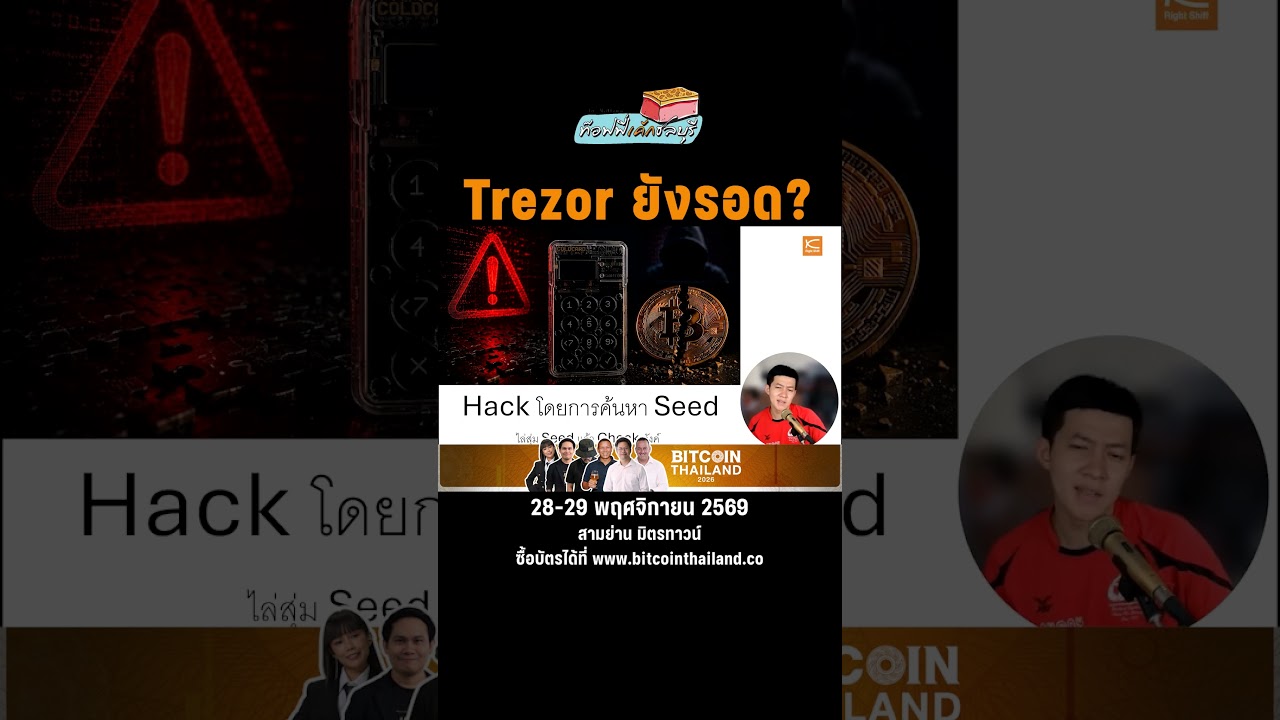 ColdCard โดนแฮก! แล้ว Trezor Model One ยังปลอดภัยอยู่ไหม?